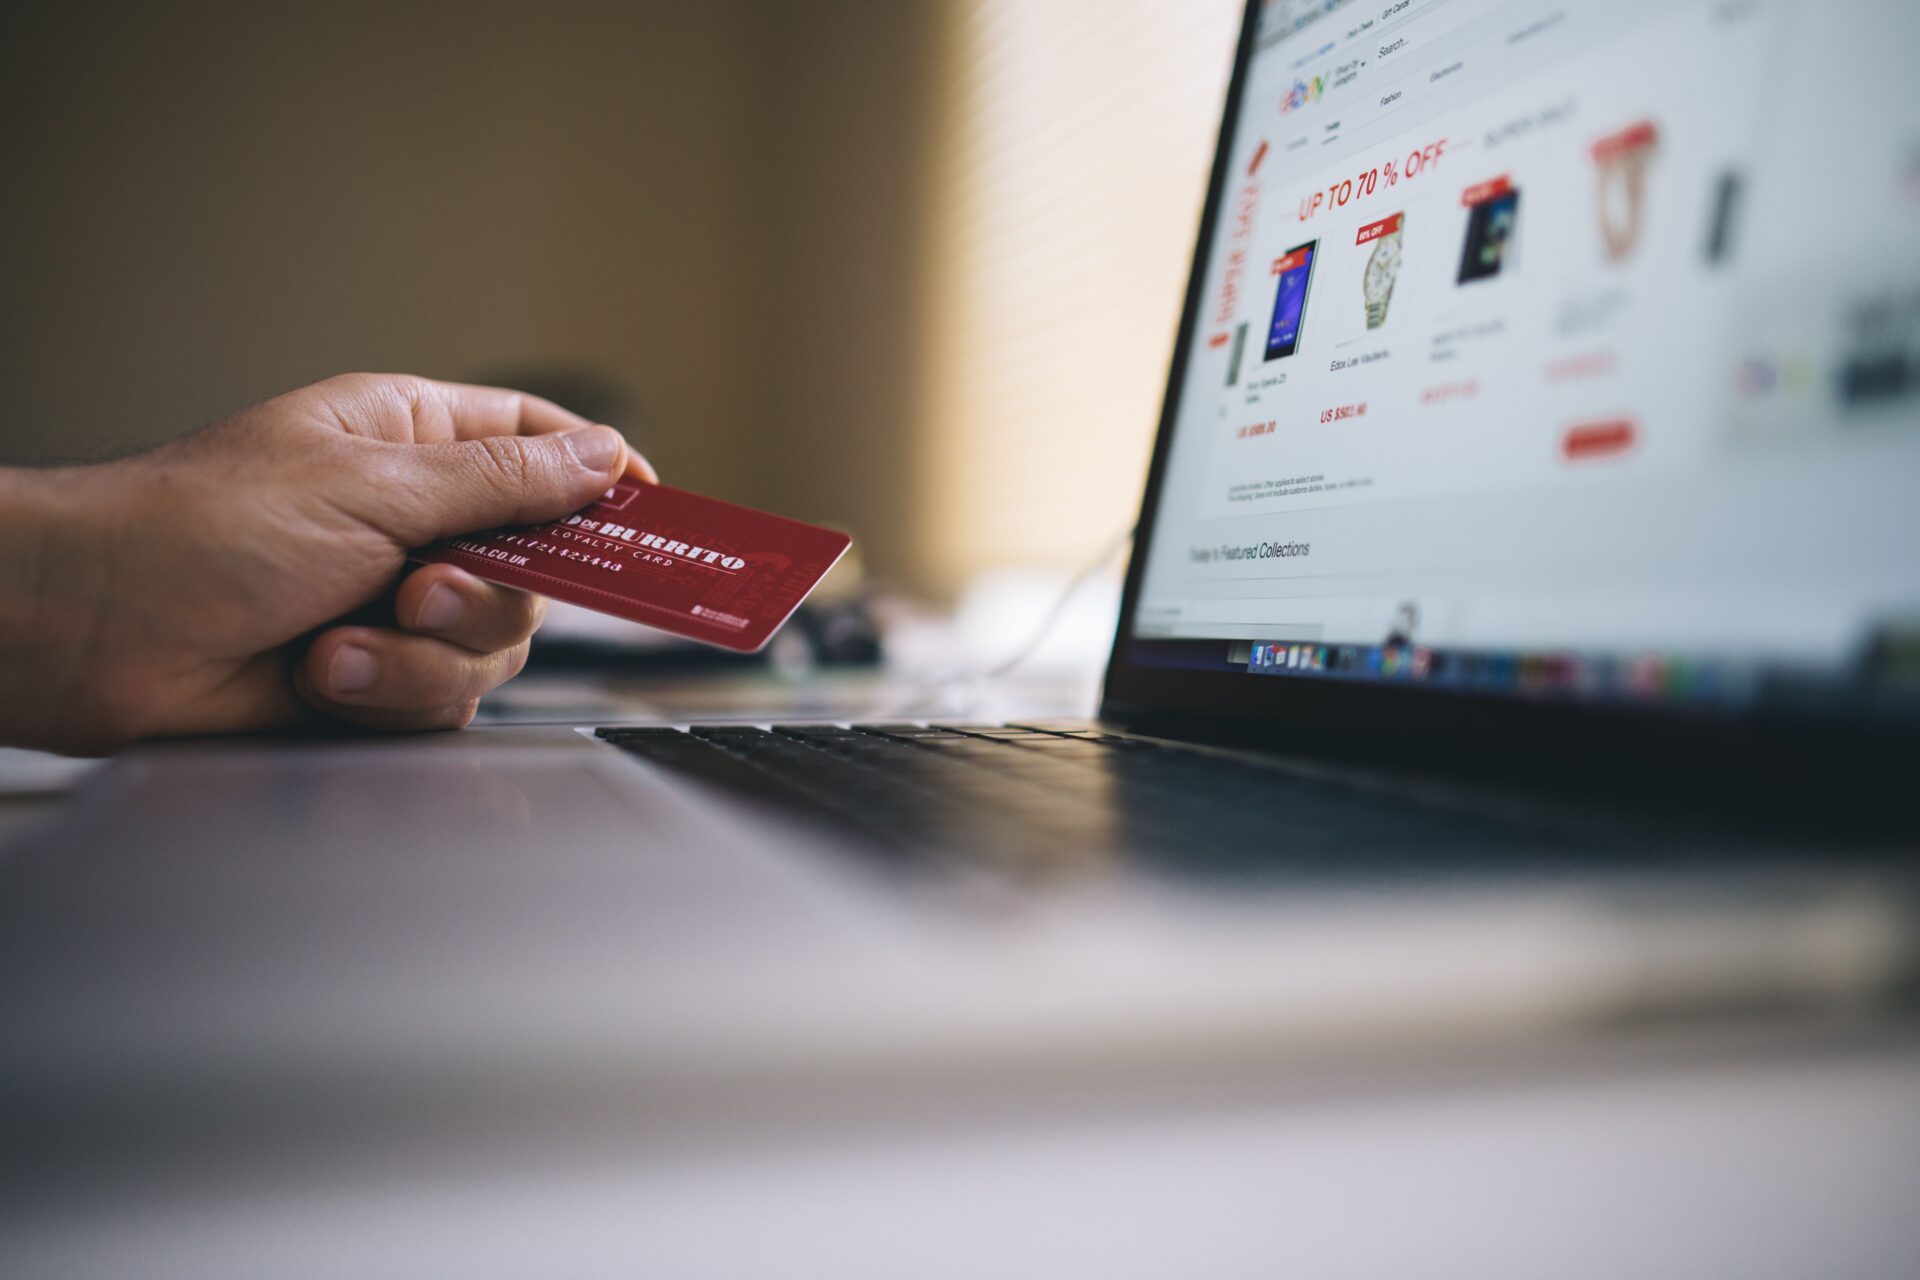
Критичниот безбедносен пропуст во програмскиот јазик PHP директно ја отвора вратата кон банкарските картички и личните податоци на граѓаните доколку веб-продавниците веднаш не ги ажурираат своите сервери. Двете регистрирани системски дупки носат исклучително висока оцена на ризик од 9,2 поени, бидејќи овозможуваат целосно преземање на системите без корисничко име или лозинка. За разлика од вообичаените хакерски измами каде мета е телефонот на купувачот, овде нападот се случува на самата страница каде што се оставаат парите.
Кога просечен граѓанин ќе слушне за хакерски напад, првата помисла најчесто е вирусен софтвер на телефонот, сомнителна порака или украдена шифра. Овој случај функционира поинаку. Проблемот не е во вашиот уред, туку во дигиталната продавница или порталот каде што плаќате сметки за струја, купувате гардероба или резервирате билети.
Јазикот PHP е техничкиот мотор што работи во позадина на повеќе од три четвртини од светските веб-страници. Секојпат кога ќе кликнете на копчето за плаќање, токму овој софтвер ги прима информациите и ги препраќа понатаму. Двата регистрирани пропусти, заведени под шифрите CVE-2026-109618 и CVE-2026-109619, создаваат пукнатина во системската меморија токму во моментот кога серверот ги обработува барањата од посетителите.
Во нормални услови, пристапот до контролниот панел на еден сервер бара заштитен клуч: сложена лозинка и двофакторска автентикација. Новите пропусти во PHP целосно го поништуваат тоа барање. Напаѓачот не погодува лозинки со часови, туку испраќа специфично спакувано дигитално барање директно до страницата.
Поради грешка во управувањето со меморијата, серверот наместо да го блокира сомнителниот сообраќај, го извршува како легитимна системска наредба. Во тој момент, хакерот добива статус на главен администратор. Тој влегува во дигиталната зграда низ задната врата без да остави никаква трага на влезот.
Откако серверот е преземен, ризикот за секој што внесува картичка станува директен и реален. Напаѓачите најчесто користат два метода на злоупотреба:
- Поставување невидливи дигитални клонови: Хакерите можат да го изменат кодот на страницата за наплата. Полето каде што го внесувате бројот на картичката, датумот на истекување и трицифрениот CVV код изгледа сосема нормално, но во позадина копија од тие податоци веднаш се испраќа на приватниот сервер на напаѓачот.
- Директно влечење на базите со клиенти: Доколку веб-продавницата погрешно ги зачувала податоците од претходните нарачки, хакерот може со една команда да ја преземе целата историја на трансакции, заедно со матични броеви, телефонски броеви и адреси на живеење.
- Инсталирање траен злонамерен софтвер: Серверот може со месеци да работи непречено и да изгледа безбедно за јавноста, додека во позадина тивко ги собира сите нови финансиски трансакции.
Европските национални центри за сајбер-безбедност веќе реагираа со итни наредби за превентивно исклучување на јавните институционални страници, сè додека не се применат безбедносните софтверски закрпи. Но, додека државните системи имаат процедури и дежурни тимови, вистинската ранливост лежи кај малите и средните онлајн бизниси.
Голем број локални продавници работат на постари сервери кои со години не виделе техничко одржување. Доколку сопственикот на веб-страницата не плати за редовно ажурирање или програмерот го оставил сајтот на застарена верзија на PHP, дигиталната каса останува ширум отворена за секој што знае како да ја искористи оваа јавно објавена дупка.
За овој тип на напад не постои антивирус што можете да го симнете на компјутер или апликација што ќе ве предупреди на телефонот. Бидејќи пропустот е кај серверите, обичниот корисник не може директно да го поправи проблемот.
Она што секој граѓанин може и мора да го направи при онлајн купување е да воведе построги правила за сопствените сметки:
- Користете исклучиво наменска виртуелна или припејд картичка: Никогаш не ја користете главната дебитна картичка на која ви легнува платата за пазарење на интернет. На наменската картичка префрлете само онолку пари колку што чини конкретната нарачка.
- Вклучете инстант СМС или пуш-нотификации за секоја трансакција: Банкарската апликација мора веднаш да ви сигнализира за секое повлекување средства, дури и за микро-трансакции од неколку денари со кои хакерите често тестираат дали картичката е валидна.
- Поставете дневен интернет-лимит на нула: Во модерните мобилни банкарски апликации, лимитот за онлајн трансакции може да се држи заклучен на нула денари и да се отвори само за оние две минути додека ја комплетирате нарачката.
- Внимавајте на ненадејни пренасочувања: Ако при плаќање страницата ве префрли на чуден домен што не припаѓа на официјалниот процесор за картички на банката, веднаш прекинете ја сесијата и блокирајте ја картичката.