Ново истражување на популарни апликации покажува колку голем пристап до личните податоци можат да побараат технолошките компании. Прашањето е дали граѓаните навистина знаат што одобруваат кога ќе притиснат „Прифати“.
Паметниот телефон одамна престана да биде само средство за комуникација. Во него се наоѓаат нашите фотографии, контакти, банкарски информации, приватни разговори, локации и голем дел од личниот и професионалниот живот.
Но, токму таа концентрација на информации го претвора мобилниот телефон во еден од најважните извори на податоци за технолошката индустрија.
Истражување на британската потрошувачка организација Which?, спроведено во соработка со компанијата за сајбер-безбедност Hexiosec, анализирало 20 популарни апликации од областа на социјалните мрежи, онлајн купувањето, фитнесот и паметните домови.
Меѓу анализираните апликации биле Facebook, WhatsApp, TikTok, Instagram, Amazon, AliExpress, Strava и други сервиси кои заедно имаат повеќе од 28 милијарди преземања ширум светот.
Резултатите отвораат сериозни прашања за обемот на пристап што го бараат апликациите и за границата меѓу нивната функционалност и приватноста на корисниците.
Дури 91 дозвола од една апликација
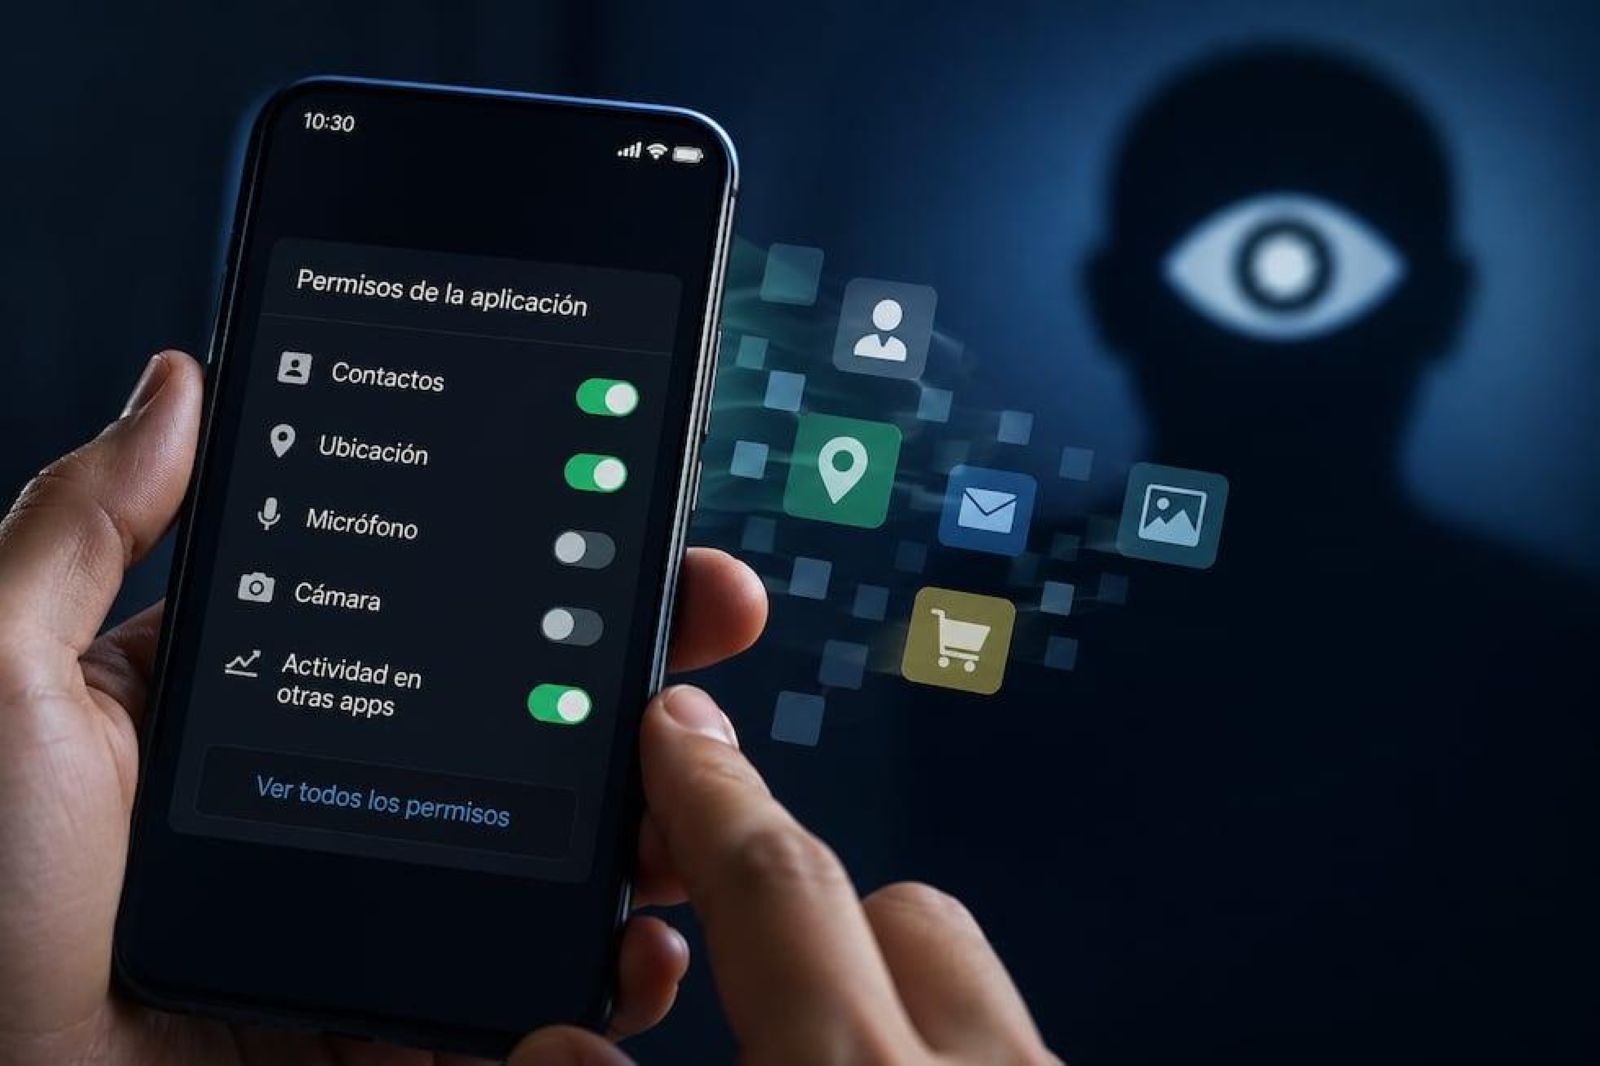
Во истражувањето посебно се издвојува Xiaomi Home, апликација за управување со паметни уреди во домот, која барала дури 91 дозвола, меѓу кои и пет оценети како ризични.
Samsung SmartThings барала 82 дозволи, Facebook 69, а WhatsApp 66.
Овие бројки сами по себе не докажуваат злоупотреба на лични податоци. Дел од дозволите се неопходни за нормално функционирање на апликациите.
Меѓутоа, експертите предупредуваат дека проблемот се појавува кога корисниците даваат многу поширок пристап отколку што е потребно.
На пример, на апликација за видеоповици ѝ е потребен пристап до микрофонот. Но, кога едноставна апликација за батериска ламба бара пристап до контактите или локацијата, се поставува прашањето за оправданоста на таквото барање.
Истражувањето открило и дека 16 од анализираните 20 апликации барале можност да прикажуваат содржини преку други апликации, што дополнително ја нагласува потребата од внимателна контрола на дозволите.
Компаниите опфатени во анализата дале различни објаснувања. Meta соопштила дека нејзините апликации не го користат микрофонот во заднина без учество на корисникот, додека Samsung и TikTok нагласиле дека приватноста и безбедноста се дел од нивните политики.
Бесплатните апликации имаат цена – нашите податоци
Голем дел од дигиталните сервиси се рекламираат како бесплатни. Корисниците не плаќаат месечна претплата и затоа имаат впечаток дека услугата не ги чини ништо.
Но, економскиот модел на голем дел од интернет-индустријата се потпира врз рекламирањето, анализата на корисничкото однесување и персонализацијата на содржините.
Секое пребарување, кликнување, задржување на одредена содржина или интеракција може да помогне во создавањето дигитален профил.
Таквиот профил може да открие интереси, потрошувачки навики и однесување, а под одредени услови и да овозможи заклучоци за чувствителни лични карактеристики.
Тоа не значи дека секоја апликација незаконски тргува со информации, но покажува дека личните податоци имаат значајна економска вредност.
И токму тука се појавува суштинското прашање: дали корисникот добива бесплатна услуга или компанијата добива пристап до ресурс чија вистинска вредност граѓанинот не ја познава?
Македонија: Колку сме заштитени во дигиталниот свет?
Прашањето за заштитата на личните податоци има дополнителна тежина во Македонија, каде што дигитализацијата на јавните услуги, електронското банкарство и користењето мобилни апликации стануваат дел од секојдневието.
Македонија има Закон за заштита на личните податоци, во голема мера усогласен со европските принципи за заштита на приватноста.
Но, законската рамка е само еден дел од системот.
Подеднакво важни се институционалниот надзор, техничката безбедност, транспарентноста на компаниите и информираноста на граѓаните.
Последните ревизорски наоди за слабости во заштитата на податоците во Фондот за пензиското и инвалидското осигурување дополнително го отвораат прашањето колку се безбедни информациските системи што обработуваат податоци за голем број граѓани.
Сепак, ревизорски утврдена слабост не е исто што и потврден хакерски напад или кражба на информации.
Она што е заедничко за приватните апликации и државните информациски системи е потребата од јасна одговорност за собирањето, користењето и чувањето на податоците.
Државните институции мора да обезбедат соодветна заштита, додека граѓаните треба да имаат јасни информации кој ги обработува нивните податоци, за која цел и колку долго.
Кој има право да знае каде се движиме?
Локацијата е еден од најчувствителните податоци што може да ги открие мобилниот телефон.
Апликацијата за навигација има оправдана потреба да знае каде се наоѓа корисникот додека го води кон одредена дестинација.
Но, континуираното следење на локацијата може да открие многу повеќе: каде работи човекот, кога се враќа дома, кои места ги посетува и какви навики има.
Проблемот станува уште посложен кога информации од различни извори се комбинираат во еден профил.
Според принципите за заштита на податоците, апликациите треба да собираат само информации што се неопходни за нивната конкретна намена.
Токму тоа го нагласуваат и правилата на Apple за апликациите: пристапот до контактите, фотографиите, локацијата и другите податоци треба да биде ограничен на она што е релевантно за услугата.
Три вида апликации што заслужуваат дополнителна проверка
Посебно внимание заслужуваат апликациите за батериски ламби, временска прогноза и бесплатни мобилни игри.
Некои дополнителни апликации за батериска ламба бараат дозволи што немаат јасна врска со нивната основна функција, иако современите телефони веќе имаат вградена ламба.
Апликациите за временска прогноза можат оправдано да побараат локација, но не секогаш им е неопходно да ја следат постојано. Во многу случаи доволно е корисникот рачно да го внесе градот.
Кај бесплатните мобилни игри, пак, вниманието треба да биде насочено кон рекламните механизми и информациите што се собираат за персонализација на огласите.
Овие категории не се автоматски небезбедни, но се добар пример зошто секоја дозвола треба да се процени според вистинската функција на апликацијата.
Како граѓаните можат да ја заштитат приватноста?
Експертите за сајбер-безбедност советуваат повремено да се проверат дозволите што им се дадени на инсталираните апликации.
Корисниците можат да го ограничат пристапот до локацијата само додека ја користат апликацијата, да исклучат непотребен пристап до камерата и микрофонот, да ги избришат програмите што повеќе не ги користат и редовно да го ажурираат телефонот.
Важно е и апликациите да се преземаат од доверливи извори, иако дури и присуството во официјална продавница не претставува апсолутна гаранција за приватност.
Но, одговорноста не може да биде само кај граѓаните. Технолошките компании треба да обезбедат јасни правила и минимално собирање податоци, а институциите да спроведуваат ефективен надзор.
Приватноста станува економско и демократско прашање
Во дигиталната економија личните податоци не се само технички информации. Тие претставуваат ресурс што може да се користи за рекламирање, анализа на пазарот, персонализација и предвидување на корисничкото однесување.
Колку повеќе информации собира една платформа, толку поголема може да биде нејзината способност да ги разбере интересите и навиките на корисниците.
Но, кога граѓаните не знаат кои информации се собираат и како се користат, се создава нерамнотежа меѓу технолошките компании и поединците.
Затоа дебатата за приватноста повеќе не е прашање само за информатичките експерти.
Таа е прашање за потрошувачките права, заштитата на граѓаните, одговорноста на институциите и границите на моќта во дигиталната економија.