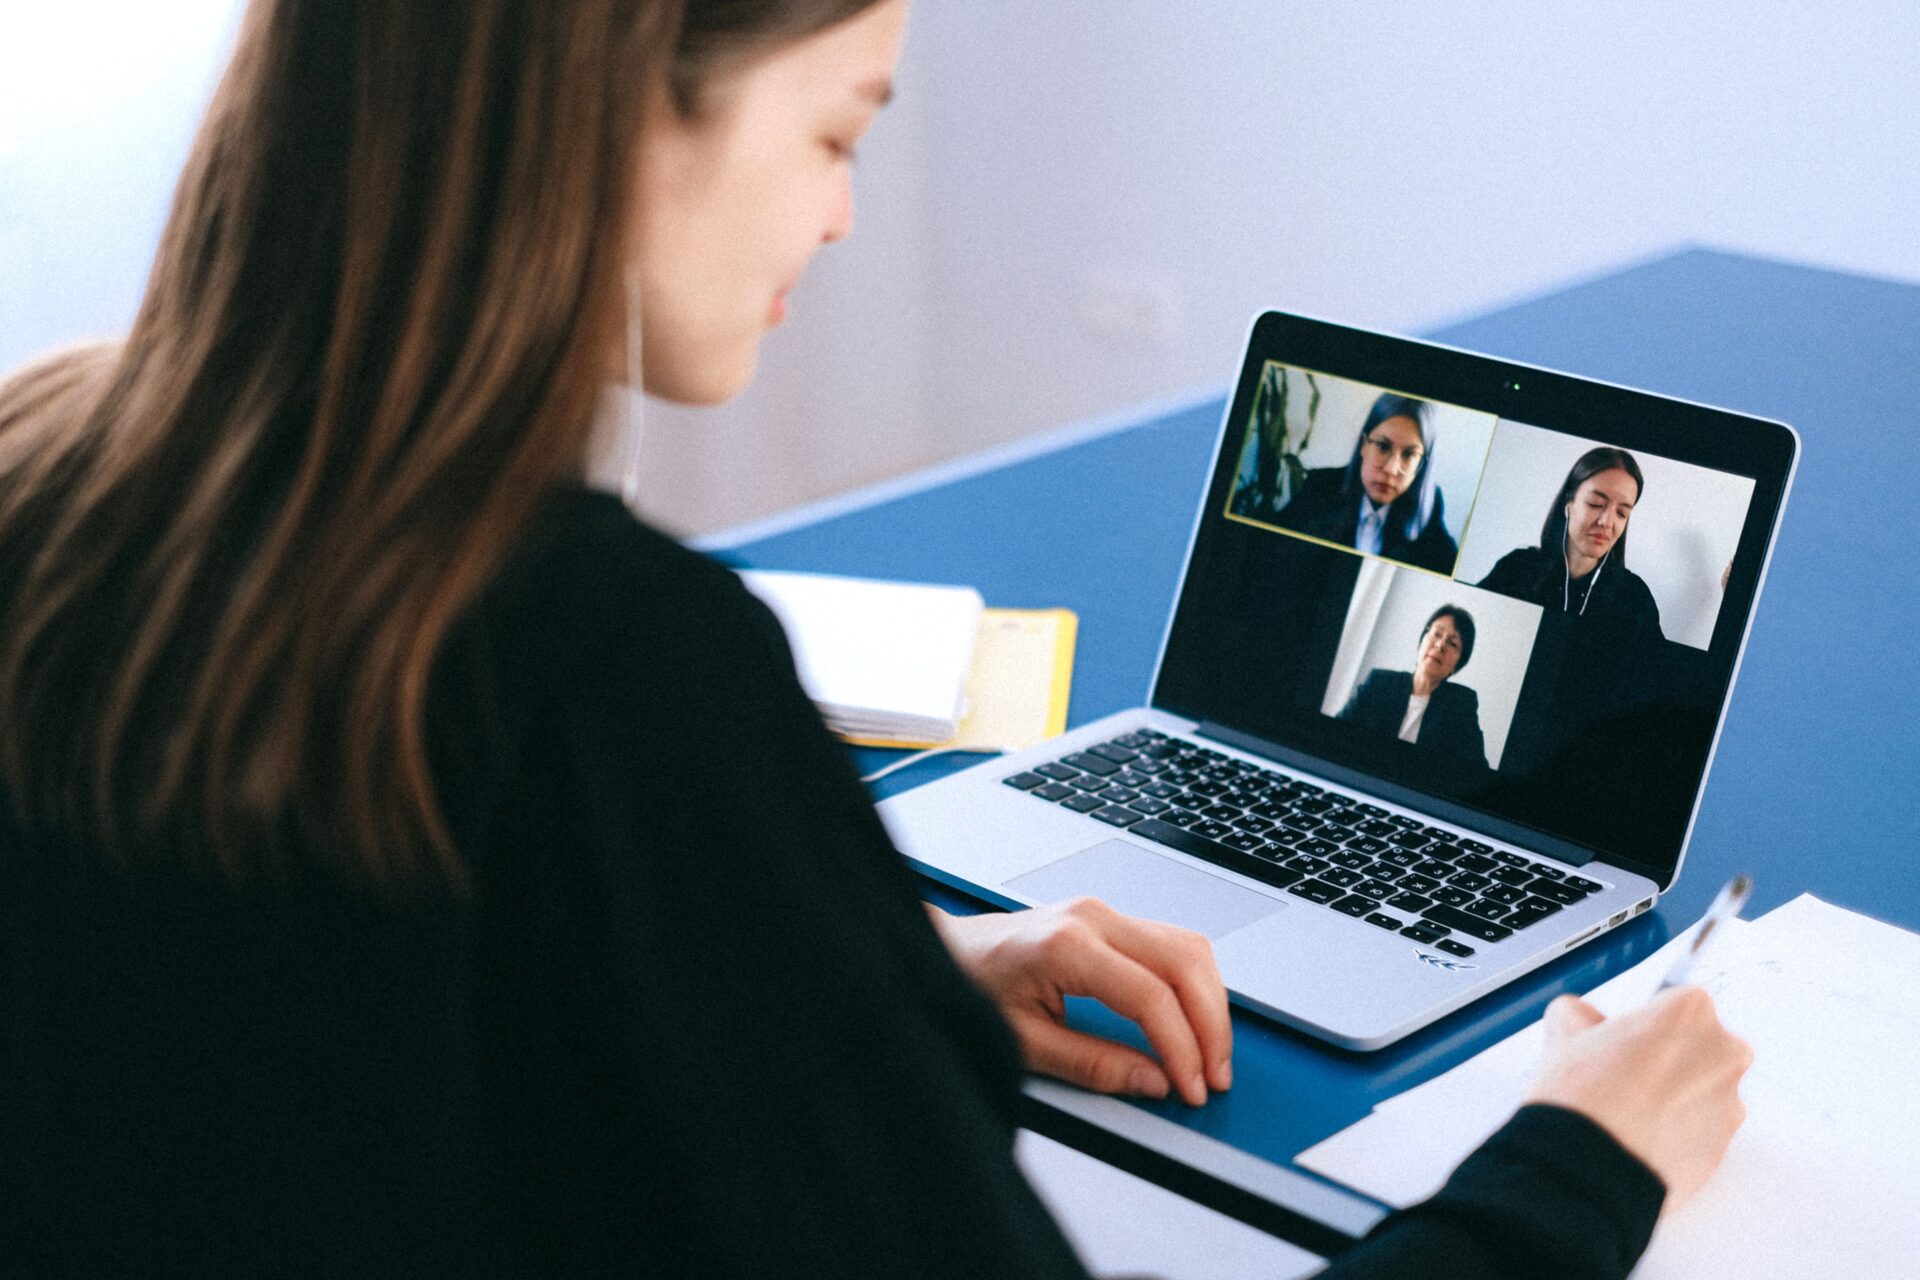
Државни хакери од Северна Кореја во изминатите 18 месеци украле повеќе од 400 милиони долари во криптовалути преку софистицирана измама со видеоповици. Според официјалното соопштение на американското Федерално истражно биро (ФБИ), кампањата на социјален инженеринг наречена „FaceStealer“ ги наведувала жртвите на состаноци преку лажни верзии на популарните платформи Zoom, Microsoft Teams и Google Meet, по што ги снимала преку нивните веб-камери за да ги нападне и нивните контакти.
Механизмот на измамата се потпира на довербата меѓу деловни соработници и познаници. Нападот започнува со повик кој пристигнува од вистински контакт чии сметки на социјалните мрежи и комуникациските платформи претходно биле преземени од хакерите. Од тие компромитирани профили напаѓачите веќе имале собрано приватни видеоснимки.
Кога новата жртва ќе се вклучи во разговорот, хакерите тајно ја снимаат и неа, додека на екранот одеднаш се појавува лажно известување за техничка грешка. За да го реши наводниот проблем со звукот или сликата, од корисникот се бара да кликне на понудена врска.
Тој клик директно го заразува компјутерот и ги компромитира профилите на жртвата. Веднаш потоа, нејзината листа на контакти и свежо снимените видеоматеријали се користат за ширење на истата стапица кон нови цели. ФБИ во официјалната објава потврди дека истражителите досега идентификувале и заплениле повеќе од 900 видеоснимки настанати со тајно снимање на жртвите преку нивните веб-камери.
Покрај злоупотребата на украдени снимки од обични корисници, ФБИ документираше дека напаѓачите активно вклучиле и алатки за вештачка интелигенција во своите операции. Со нивна помош тие генерираат таканаречени „дипфејк“ (deepfake) видеозаписи во кои ги имитираат познатите и влијателни личности од секторот на криптовалутите и блокчејн-технологијата, со цел да ги убедат метите во легитимноста на повикот.
Американските истражни органи овие активности ги припишуваат на севернокорејската хакерска група позната под ознаките „Sapphire Sleet“ или UNC1069. Оваа единица е дел од пошироката државна сајбер-инфраструктура на Пјонгјанг, која со години цели кон финансиски институции и дигитални средства за да обезбеди девизен прилив.
ФБИ во своето соопштение посебно нагласи дека „Sapphire Sleet“ претставува засебна оперативна група и дека не е поврзана со хакерите одговорни за неодамнешната кражба на 6,3 милијарди долари од крипто-менувачницата Binance.