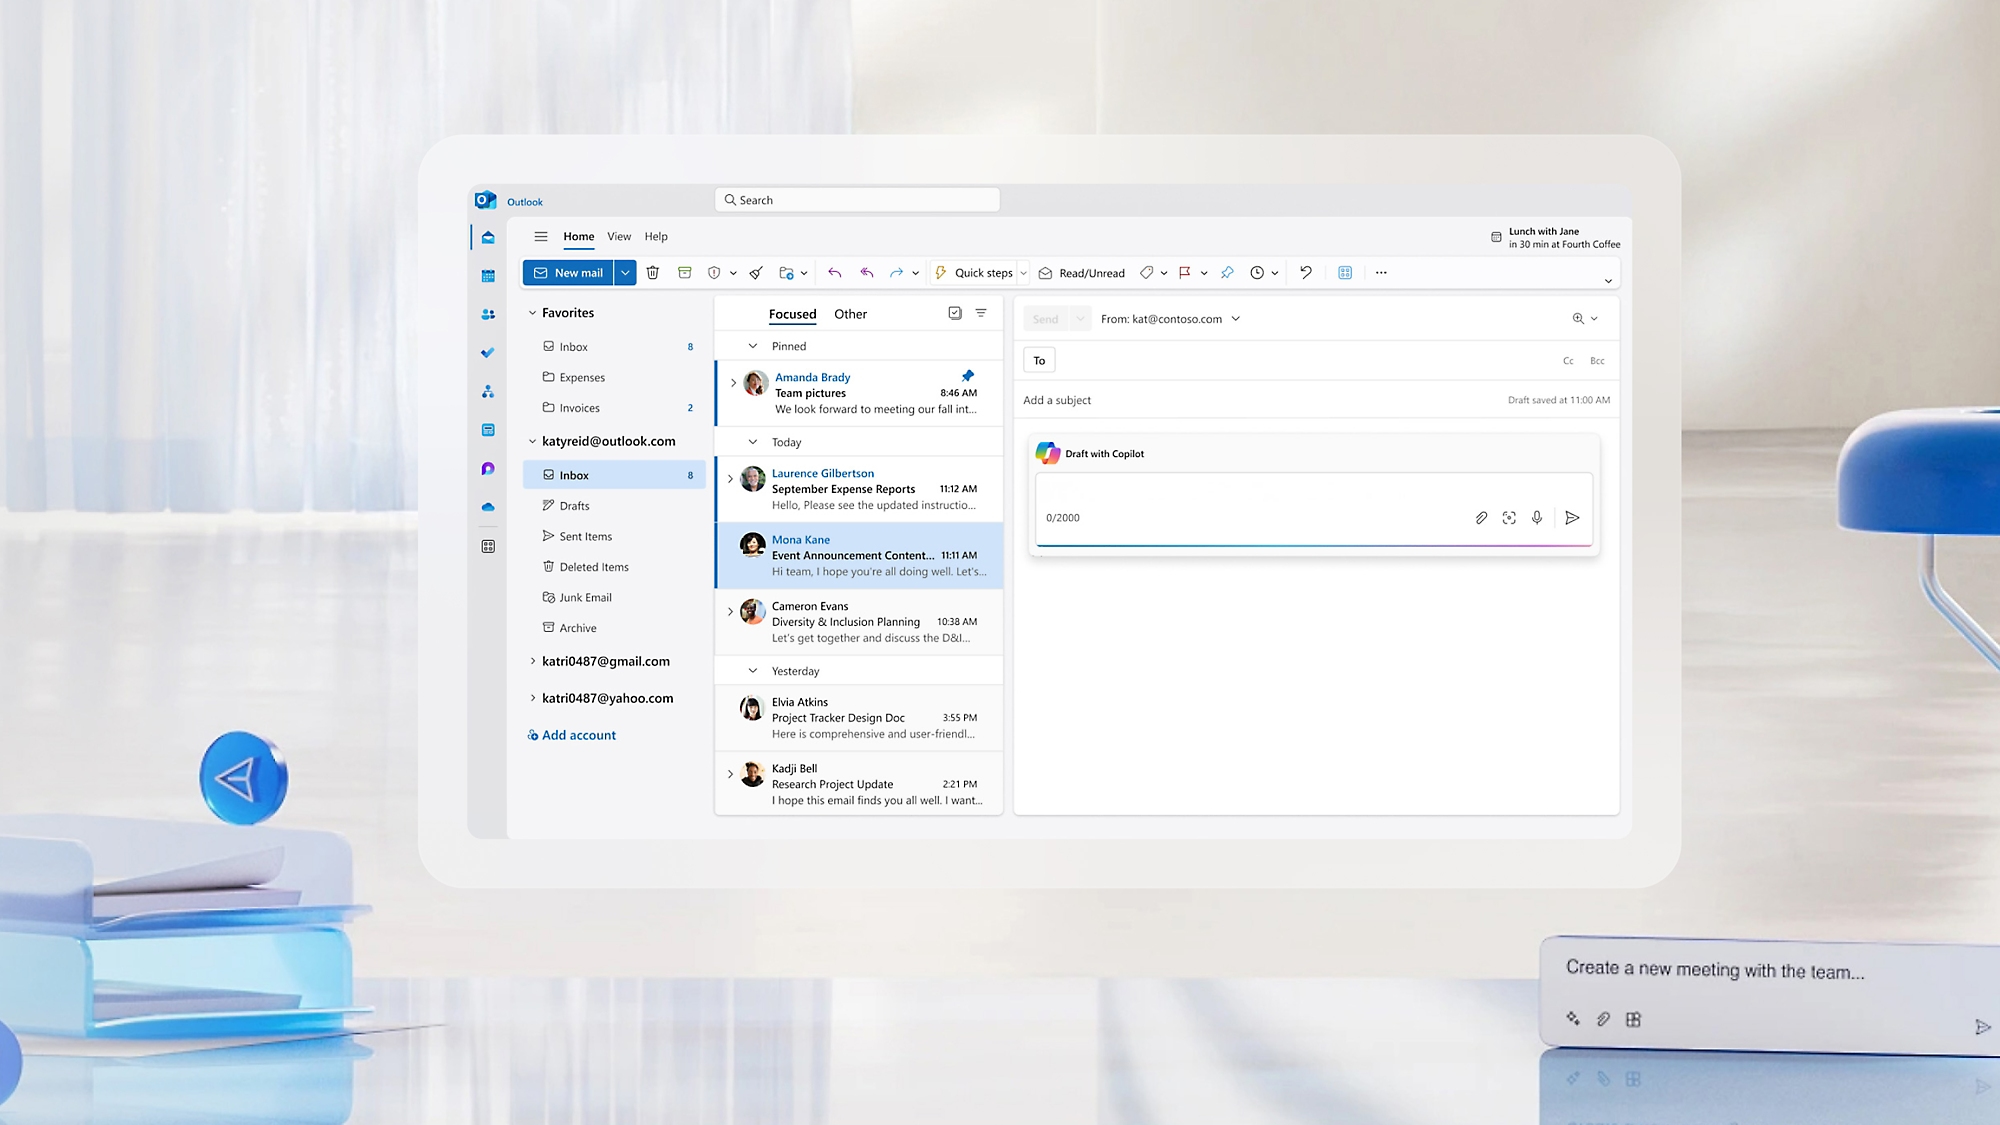
Глобалниот прекин на облак-услугите на Мајкрософт (Microsoft) што започна синоќа и трае повеќе од 15 часа е предизвикан од интерна инфраструктурна грешка и домино-ефект на преоптоварување, а не од надворешен сајбер-напад. Инцидентот заведен под шифрата EX1550543 ги парализираше сервисите Outlook, Exchange Online, Teams, SharePoint и Copilot, погодувајќи деловни и државни системи во 74 земји. Инженерите на компанијата спроведуваат постепен рестарт бидејќи секое нагло враќање на сообраќајот повторно ги соборува серверите.
Техничкиот колапс започнал кога дел од серверите за Exchange Online неочекувано престанале да одговараат и паднале на внатрешните автоматски проверки за исправност (health checks). Овие системи служат за автоматско исклучување на серверите што покажуваат грешки со цел да се заштити остатокот од мрежата.
По исклучувањето на првата група сервери, целокупниот кориснички сообраќај автоматски се пренасочил кон преостанатите активни капацитети. Тие не го издржале наглиот притисок и почнале да паѓаат еден по друг, што резултирало со сериозни загуби на податочни пакети (packet loss) и целосен прекин на врската.
Во првичните технички извештаи се наведуваше дека можен предизвикувач на дефектот е неодамнешна промена во системската конфигурација. Инженерите на Мајкрософт веднаш воведоа целосна забрана за какви било нови софтверски ажурирања (deployment freeze) и на дел од инфраструктурата ги вратија претходните поставки.
Од компанијата соопштија дека сè уште не идентификувале конкретна конфигурациска промена што директно се совпаѓа со моментот на падот. Конечниот технички извештај со целосната анализа на дефектот ќе биде објавен по целосната стабилизација на системот.
Главната пречка при санацијата на прекинот е динамиката на самиот сообраќај. Штом инженерите ќе рестартираат одреден сервер и ќе го вратат во мрежата, насобраниот бран од чекачки барања веднаш повторно го заглавува и го прави недостапен.
Поради тоа, тимовите на Мајкрософт привремено го ограничуваат сообраќајот кон погодените локации, додаваат нов капацитет преку виртуелни машини и рачно ги подигнуваат серверите во контролирани фази. Во последните часови компанијата регистрира подобрување на стабилноста во одредени региони, но пристапот до услугите и понатаму е нестабилен.
На платформата за следење прекини Downdetector беа регистрирани околу 130.000 поединечни пријави од 74 земји во еден час, но реалниот број на засегнати корисници се мери во десетици милиони бидејќи станува збор за деловни (Enterprise) пакети што ги користат цели компании, банки, министерства и универзитети. Прекинот го зафати и безбедносниот систем Microsoft Defender XDR, што привремено им го отежна надзорот на сајбер-тимовите врз корпоративните мрежи, а предизвика застој и кај конекторите на OpenAI и Anthropic поврзани со Microsoft 365.
Од Мајкрософт и од австралиските безбедносни агенции потврдија дека нема индиции за злонамерен упад или DDoS-напад од надвор. Обемот на сообраќај не бил невообичаено зголемен пред почетокот на инцидентот, а корисничките податоци не се компромитирани.