Застарени оперативни системи, неажурирани антивирусни програми, заеднички лозинки и недоволна контрола на пристапот се само дел од слабостите што ги откриваат ревизорските извештаи. Последниот случај со Фондот за пензиско и инвалидско осигурување повторно го отвора прашањето – колку се безбедни личните податоци што граѓаните задолжително ѝ ги доверуваат на државата?
Во време кога хакерските напади стануваат глобален безбедносен и економски проблем, Македонија се соочува со загрижувачка состојба во заштитата на податоците што ги собираат и обработуваат државните институции. Додека развиените земји инвестираат во напредни системи за откривање киберзакани, вештачка интелигенција и заштита на критичната инфраструктура, ревизорските извештаи во Македонија откриваат дека дел од институциите сè уште користат софтвер без безбедносна поддршка и системи со недоволна заштита.
Најновото предупредување доаѓа од Државниот завод за ревизија, обелодени сериозни слабости во информациската безбедност на Фондот за пензиско и инвалидско осигурување.
Но, ПИОМ не е изолиран случај. Претходните ревизии открија слични ризици во националниот здравствен систем „Мој Термин“, во дигитализацијата на матичните книги, во системот за финансиско управување што го користат 40 јавни институции и во размената на податоци преку Централниот регистар на население.
Ова покажува дека проблемот не се сведува само на една институција, туку упатува на пошироки недостатоци во управувањето со информациската безбедност.
Европа под кибернапади: Државните институции се најчеста цел
Според најновиот извештај на Европската агенција за кибербезбедност (ENISA), објавен на 22 септември 2026 година, јавната администрација останува најчесто напаѓаниот сектор во Европската Унија.
Додека светот се соочува со сè пософистицирани хакерски напади, македонските државни институции имаат проблем со основните механизми за дигитална заштита. Застарени оперативни системи, неажурирани антивирусни програми, заеднички лозинки и недоволна контрола на пристапот се само дел од слабостите што ги откриваат ревизорските извештаи. Последниот случај со Фондот за пензиско и инвалидско осигурување повторно го отвора прашањето – колку се безбедни личните податоци што граѓаните задолжително ѝ ги доверуваат на државата?
Во време кога хакерските напади стануваат глобален безбедносен и економски проблем, Македонија се соочува со загрижувачка состојба во заштитата на податоците што ги собираат и обработуваат државните институции. Додека развиените земји инвестираат во напредни системи за откривање киберзакани, вештачка интелигенција и заштита на критичната инфраструктура, ревизорските извештаи во Македонија откриваат дека дел од институциите сè уште користат софтвер без безбедносна поддршка и системи со недоволна заштита.
Најновото предупредување доаѓа од Државниот завод за ревизија, кој на 22 октомври 2026 година обелодени сериозни слабости во информациската безбедност на Фондот за пензиско и инвалидско осигурување.
Но, ПИОМ не е изолиран случај. Претходните ревизии открија слични ризици во националниот здравствен систем „Мој Термин“, во дигитализацијата на матичните книги, во системот за финансиско управување што го користат 40 јавни институции и во размената на податоци преку Централниот регистар на население.
Ова покажува дека проблемот не се сведува само на една институција, туку упатува на пошироки недостатоци во управувањето со информациската безбедност.
Европа под кибернапади: Државните институции се најчеста цел
Според најновиот извештај на Европската агенција за кибербезбедност (ENISA), објавен на 22 септември 2026 година, јавната администрација останува најчесто напаѓаниот сектор во Европската Унија.
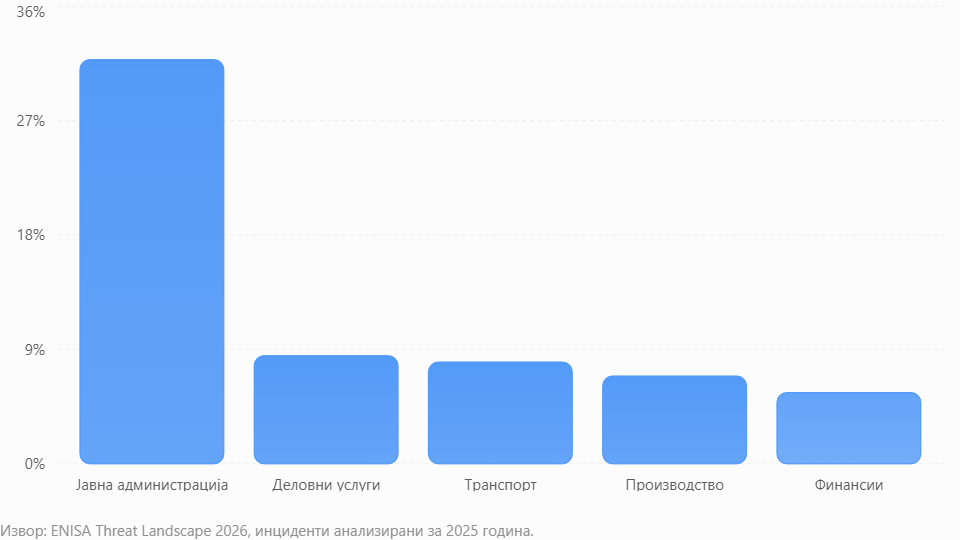
Извештајот покажува дека киберзаканите сè повеќе се поврзуваат со геополитички конфликти, организиран криминал, шпионажа и финансиски изнуди. Напаѓачите користат слабости во софтверот, украдени пристапни податоци и зависноста на институциите од надворешни ИТ-добавувачи.
Особено опасни се нападите со ransomware, односно злонамерен софтвер што ги блокира или шифрира податоците и може да доведе до барање откуп. Во такви ситуации државна институција може да остане без пристап до сопствените бази и без можност нормално да ги обезбедува услугите на граѓаните.
Во такво меѓународно опкружување, слабостите утврдени во македонските институции добиваат дополнителна тежина.
ПИОМ: Податоците за пензиите се обработуваат во систем со застарена заштита
Последната ревизија на Фондот за пензиско и инвалидско осигурување утврдила дека дел од серверите и компјутерите користат оперативни системи за кои производителите повеќе не обезбедуваат поддршка.
На одредени работни станици нема ажурирана антивирусна заштита, а дел од безбедносните надградби не биле ажурирани од 2023 година. Ревизорите откриле и слабости во управувањето со корисничките пристапи и во заштитата на компјутерската мрежа.
Уште позагрижувачки е што Фондот нема одобрени планови за континуитет во работењето и обновување на системите по катастрофи или сериозни инциденти.
Тоа значи дека во случај на успешно реализиран кибернапад или технички дефект постои ризик од продолжен прекин на услугите и отежнато обновување на податоците.
Ревизијата посочува и дека во 2024 година биле идентификувани ранливости на мрежната опрема, но во периодот опфатен со контролата не биле преземени соодветни мерки за нивно отстранување.
Фондот, реагирајќи на извештајот, наведе дека новото раководство презема активности за подобрување на системите и дека констатираните слабости се поврзани со претходното управување.
„Мој Термин“: Ризици за најчувствителните информации на граѓаните
Посебно загрижувачки се слабостите во националниот здравствен информатички систем „Мој Термин“.
Според ревизорскиот извештај објавен на 30 септември 2026 година, системот функционирал без континуирано договорно одржување речиси 38 проценти од анализираниот период.
Ревизорите утврдиле недоволни кадровски капацитети, слабости во информациската безбедност и ризици во заштитата на личните и медицинските податоци.
Станува збор за информации кои се меѓу најчувствителните во државните евиденции – здравствени состојби, дијагнози, прегледи и медицински третмани.
За разлика од обичните административни податоци, компромитирањето на здравствените информации може да има долгорочни последици за приватноста на граѓаните.
Државата склучила договори во вредност од 333,3 милиони денари, односно околу 5,4 милиони евра, за одржување на „Мој Термин“ и поврзаните здравствени информациски системи. Сепак, ревизорите констатирале значителни проблеми во управувањето и обезбедувањето стабилност на системот.
Заеднички лозинки и застарени системи во платформа што ја користат 40 институции
Можеби еден од најилустративните примери за состојбата со дигиталната заштита е ревизијата на системот за интегрирано планирање на ресурсите, кој го користат 40 институции од јавниот сектор.
Во август 2025 година, Државниот завод за ревизија утврди користење заеднички лозинки за VPN-пристап, отсуство на двојна автентикација, застарени оперативни системи и неажурирани резервни копии.
Овие недостатоци се особено ризични бидејќи користењето заеднички пристапни податоци ја намалува можноста да се утврди кој и кога пристапувал до системот.
Недостигот од двојна автентикација дополнително го зголемува ризикот доколку лозинките бидат компромитирани.
Ревизорите предупредуваат дека ваквите слабости ја загрозуваат сигурноста, достапноста и точноста на финансиските податоци.
Матичните книги: Не се знаела локацијата на диск со податоци
Ниту системот за дигитализација на матичните книги не останал без сериозни забелешки.
Во ревизијата објавена во мај 2025 година, меѓу другото, било утврдено дека надлежните не ја знаеле локацијата на надворешен диск користен за пренос на податоци.
Дополнително, USB-портите на компјутерите за обработка на лични информации биле активни, а надворешни лица ангажирани за скенирање на матичните книги имале деноноќен пристап до просториите за време на реализацијата на проектот.
Овие наоди отвораат сериозни прашања за физичката и дигиталната контрола на податоците што ги содржат основните лични информации за граѓаните.
Во овој проект биле инвестирани повеќе од 520 милиони денари, но ревизијата утврдила дека дигитализацијата сè уште не била завршена.
Македонска институција веќе изгубила податоци по кибернапад
Дека ризикот не е само теоретски покажува ревизијата на Министерството за економија и труд, објавена во декември 2025 година.
Во септември 2024 година Министерството било цел на таргетиран ИТ-напад, по кој станале недостапни електронската пошта, веб-серверот и базите на податоци.
За обновување на системите биле потребни 37 дена, а дел од информациите, вклучувајќи ја електронската евиденција на предмети од Правниот сектор, биле неповратно изгубени.
Ревизорите воедно утврдиле недостатоци во механизмите за резервни копии и користење застарени оперативни системи.
Овој случај претставува конкретен пример за последиците што може да ги има еден успешен кибернапад врз функционирањето на државната администрација.
Дигитализација без соодветна безбедност – ризик што го плаќаат граѓаните
Клучниот проблем не е само во застарените компјутери или недоволните инвестиции во технологија.
Со дигитализацијата, државните институции собираат, поврзуваат и разменуваат огромни количини информации за граѓаните. Податоците за здравјето, пензиите, раѓањата, финансиските обврски и административните постапки стануваат дел од меѓусебно поврзани системи.
Таквата поврзаност овозможува побрзи услуги, но истовремено значи дека слабата заштита на еден систем може да создаде ризици и за други.
Ревизијата на Централниот регистар на население, објавена во август 2025 година, предупреди на недостиг од системски контроли при размената на податоци меѓу институциите, што создава ризик од заобиколување на правилата за користење на регистарот.
Во глобална средина во која киберкриминалните групи користат автоматизирани алатки, вештачка интелигенција и нови методи за пробивање на дигиталните системи, државната администрација не може да се потпира на повремени софтверски надградби и формално усвоени безбедносни политики.
Потребни се континуирани тестирања на ранливостите, независни безбедносни проверки, обучени ИТ-тимови, строга контрола на пристапот и функционални планови за враќање на системите по напад.
Дали граѓаните можат да бидат сигурни дека државата ги чува нивните податоци?
Ревизорските извештаи не докажуваат дека сите наведени институции биле хакирани или дека личните податоци на граѓаните се украдени. Тие, сепак, документираат пропусти кои во случај на напад можат значително да го олеснат неовластениот пристап, да предизвикаат губење информации или да го отежнат обновувањето на системите.
И токму во тоа е суштината на проблемот.
Граѓаните немаат можност да одлучат дали нивните здравствени, пензиски или матични податоци ќе ги чува државата. Доставувањето на тие информации е законска обврска и неопходен услов за остварување на основните права.
Затоа, одговорноста на институциите за нивната заштита е уште поголема.
Во време кога кибернападите се меѓу најсериозните ризици за јавниот сектор во Европа, повторувањето на исти безбедносни слабости во македонските институции покажува дека проблемот бара системско решение.
Извештајот покажува дека киберзаканите сè повеќе се поврзуваат со геополитички конфликти, организиран криминал, шпионажа и финансиски изнуди. Напаѓачите користат слабости во софтверот, украдени пристапни податоци и зависноста на институциите од надворешни ИТ-добавувачи.
Особено опасни се нападите со ransomware, односно злонамерен софтвер што ги блокира или шифрира податоците и може да доведе до барање откуп. Во такви ситуации државна институција може да остане без пристап до сопствените бази и без можност нормално да ги обезбедува услугите на граѓаните.
Во такво меѓународно опкружување, слабостите утврдени во македонските институции добиваат дополнителна тежина.
ПИОМ: Податоците за пензиите се обработуваат во систем со застарена заштита
Последната ревизија на Фондот за пензиско и инвалидско осигурување утврдила дека дел од серверите и компјутерите користат оперативни системи за кои производителите повеќе не обезбедуваат поддршка.
На одредени работни станици нема ажурирана антивирусна заштита, а дел од безбедносните надградби не биле ажурирани од 2023 година. Ревизорите откриле и слабости во управувањето со корисничките пристапи и во заштитата на компјутерската мрежа.
Уште позагрижувачки е што Фондот нема одобрени планови за континуитет во работењето и обновување на системите по катастрофи или сериозни инциденти.
Тоа значи дека во случај на успешно реализиран кибернапад или технички дефект постои ризик од продолжен прекин на услугите и отежнато обновување на податоците.
Ревизијата посочува и дека во 2024 година биле идентификувани ранливости на мрежната опрема, но во периодот опфатен со контролата не биле преземени соодветни мерки за нивно отстранување.
Фондот, реагирајќи на извештајот, наведе дека новото раководство презема активности за подобрување на системите и дека констатираните слабости се поврзани со претходното управување.
„Мој Термин“: Ризици за најчувствителните информации на граѓаните
Посебно загрижувачки се слабостите во националниот здравствен информатички систем „Мој Термин“.
Според ревизорскиот извештај објавен на 30 септември 2026 година, системот функционирал без континуирано договорно одржување речиси 38 проценти од анализираниот период.
Ревизорите утврдиле недоволни кадровски капацитети, слабости во информациската безбедност и ризици во заштитата на личните и медицинските податоци.
Станува збор за информации кои се меѓу најчувствителните во државните евиденции – здравствени состојби, дијагнози, прегледи и медицински третмани.
За разлика од обичните административни податоци, компромитирањето на здравствените информации може да има долгорочни последици за приватноста на граѓаните.
Државата склучила договори во вредност од 333,3 милиони денари, односно околу 5,4 милиони евра, за одржување на „Мој Термин“ и поврзаните здравствени информациски системи. Сепак, ревизорите констатирале значителни проблеми во управувањето и обезбедувањето стабилност на системот.
Заеднички лозинки и застарени системи во платформа што ја користат 40 институции
Можеби еден од најилустративните примери за состојбата со дигиталната заштита е ревизијата на системот за интегрирано планирање на ресурсите, кој го користат 40 институции од јавниот сектор.
Во август 2025 година, Државниот завод за ревизија утврди користење заеднички лозинки за VPN-пристап, отсуство на двојна автентикација, застарени оперативни системи и неажурирани резервни копии.
Овие недостатоци се особено ризични бидејќи користењето заеднички пристапни податоци ја намалува можноста да се утврди кој и кога пристапувал до системот.
Недостигот од двојна автентикација дополнително го зголемува ризикот доколку лозинките бидат компромитирани.
Ревизорите предупредуваат дека ваквите слабости ја загрозуваат сигурноста, достапноста и точноста на финансиските податоци.
Матичните книги: Не се знаела локацијата на диск со податоци
Ниту системот за дигитализација на матичните книги не останал без сериозни забелешки.
Во ревизијата објавена во мај 2025 година, меѓу другото, било утврдено дека надлежните не ја знаеле локацијата на надворешен диск користен за пренос на податоци.
Дополнително, USB-портите на компјутерите за обработка на лични информации биле активни, а надворешни лица ангажирани за скенирање на матичните книги имале деноноќен пристап до просториите за време на реализацијата на проектот.
Овие наоди отвораат сериозни прашања за физичката и дигиталната контрола на податоците што ги содржат основните лични информации за граѓаните.
Во овој проект биле инвестирани повеќе од 520 милиони денари, но ревизијата утврдила дека дигитализацијата сè уште не била завршена.
Македонска институција веќе изгубила податоци по кибернапад
Дека ризикот не е само теоретски покажува ревизијата на Министерството за економија и труд, објавена во декември 2025 година.
Во септември 2024 година Министерството било цел на таргетиран ИТ-напад, по кој станале недостапни електронската пошта, веб-серверот и базите на податоци.
За обновување на системите биле потребни 37 дена, а дел од информациите, вклучувајќи ја електронската евиденција на предмети од Правниот сектор, биле неповратно изгубени.
Ревизорите воедно утврдиле недостатоци во механизмите за резервни копии и користење застарени оперативни системи.
Овој случај претставува конкретен пример за последиците што може да ги има еден успешен кибернапад врз функционирањето на државната администрација.
Дигитализација без соодветна безбедност – ризик што го плаќаат граѓаните
Клучниот проблем не е само во застарените компјутери или недоволните инвестиции во технологија.
Со дигитализацијата, државните институции собираат, поврзуваат и разменуваат огромни количини информации за граѓаните. Податоците за здравјето, пензиите, раѓањата, финансиските обврски и административните постапки стануваат дел од меѓусебно поврзани системи.
Таквата поврзаност овозможува побрзи услуги, но истовремено значи дека слабата заштита на еден систем може да создаде ризици и за други.
Ревизијата на Централниот регистар на население, објавена во август 2025 година, предупреди на недостиг од системски контроли при размената на податоци меѓу институциите, што создава ризик од заобиколување на правилата за користење на регистарот.
Во глобална средина во која киберкриминалните групи користат автоматизирани алатки, вештачка интелигенција и нови методи за пробивање на дигиталните системи, државната администрација не може да се потпира на повремени софтверски надградби и формално усвоени безбедносни политики.
Потребни се континуирани тестирања на ранливостите, независни безбедносни проверки, обучени ИТ-тимови, строга контрола на пристапот и функционални планови за враќање на системите по напад.
Дали граѓаните можат да бидат сигурни дека државата ги чува нивните податоци?
Ревизорските извештаи не докажуваат дека сите наведени институции биле хакирани или дека личните податоци на граѓаните се украдени. Тие, сепак, документираат пропусти кои во случај на напад можат значително да го олеснат неовластениот пристап, да предизвикаат губење информации или да го отежнат обновувањето на системите.
И токму во тоа е суштината на проблемот.
Граѓаните немаат можност да одлучат дали нивните здравствени, пензиски или матични податоци ќе ги чува државата. Доставувањето на тие информации е законска обврска и неопходен услов за остварување на основните права.
Затоа, одговорноста на институциите за нивната заштита е уште поголема.
Во време кога кибернападите се меѓу најсериозните ризици за јавниот сектор во Европа, повторувањето на исти безбедносни слабости во македонските институции покажува дека проблемот бара системско решение.