Истражители вчера ја презедоа контролата врз веб-страницата KillSec, заштитувајќи најмалку 110 терабајти податоци од понатамошен неовластен пристап. Групата за сајбер криминал ја користеше страницата за да им се заканува на организациите дека ќе ги објават украдените датотеки доколку не платат откуп, објави Европол.
Операцијата беше спроведена како дел од операцијата „KillSwitch“, меѓународна истрага предводена од германските власти за околу 1.000 сомнителни напади низ целиот свет. Истражителите идентификуваа 16-годишник како главен осомничен оператор на групата.
Тројца осомничени беа уапсени, а осум имоти беа претресени во Грција, Романија, Шпанија и Обединетото Кралство. Властите, исто така, се насочени кон приходите од криминалните активности на групата.
Групата е активна од 2024 година
KillSec ги искористил ранливостите и необезбедените точки за пристап во системите на организациите за да украде чувствителни податоци. Досега се идентификувани околу 500 напади и се верува дека биле успешни. Овој број би можел да се промени како што истражителите ги анализираат доказите запленети за време на операцијата.
Операцијата ја предводеа Регионалната канцеларија на криминалистичката полиција во Хамбург и Јавното обвинителство во Хамбург. Во истрагата учествуваа власти од Белгија, Финска, Германија, Грција, Холандија, Романија, Шпанија, Швајцарија, Обединетото Кралство и САД, како и Европол и Евроџаст. Истрагата беше поддржана и од приватни компании за сајбер безбедност „Битдефендер“ и „Груп-ИБ“.
KillSec е активен од околу 2024 година. Групата ги искористила софтверските ранливости и слабо обезбедените пристапни точки за да добие пристап до системите на организациите. Потоа членовите на групата копирале чувствителни внатрешни податоци во инфраструктурата под нивна контрола.
Тие исто така користеа вештачка интелигенција
Жртвите биле именувани на темната веб-страница на групата, со закана дека нивните информации ќе бидат објавени доколку не платат откуп. Доколку жртвата не плати, украдените датотеки можеле да бидат достапни за бесплатно преземање. Во некои случаи, групата добивала значителни исплати на откуп.
Истражителите, исто така, открија дека групата користела вештачка интелигенција за да ја изгради и одржува својата инфраструктура за рансомвер и да пронајде потенцијални жртви.
Властите во неколку земји започнаа истрага за нападите за кои се припишуваат на групата KillSec на почетокот на 2025 година. Меѓународната истрага идентификуваше осомничени за кои се верува дека имале различни улоги во групата, вклучувајќи администратор, развивач, преговарач и соработник.
Истражителите ги следат приходите од криминал.
Наводниот администратор и главен оператор на групата има 16 години. Осомничениот програмер наполнил 18 години во август 2026 година и бил малолетник во времето на некои од злосторствата. Истражителите, исто така, идентификувале лице за кое се верува дека играло улога како преговарач и уште еден осомничен соучесник. Истрагата за други можни членови на групата е во тек.
За време на истрагата, полицијата ја презеде контролата врз пет клучни сервери, вклучувајќи ја и инфраструктурата што се користи за управување со активностите на групата и складирање на податоци украдени од жртвите. Властите, исто така, ја презедоа контролата врз домените управувани од KillSec и ги пренасочија посетителите кон известување за заплената.
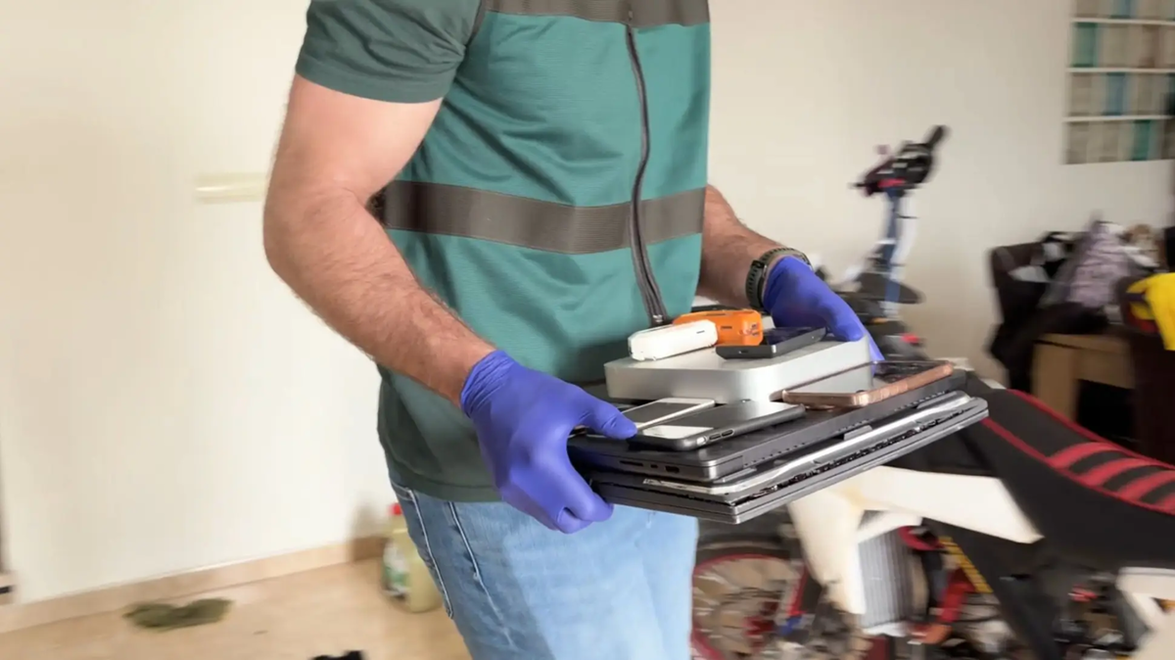
Истражителите анализираат запленети уреди и податоци и ги следат приходите од криминалните активности на групата, вклучително и криптовалутите. Доказите би можеле да помогнат во идентификувањето на дополнителни жртви, напади и лица вклучени во операциите на групата.
Улогата на Европол
Додека истрагите против KillSec се одвиваа низ неколку земји, Европол помогна во консолидирањето на собраните разузнавачки информации. Неговиот Европски центар за сајбер криминал изготви извештаи за активностите на групата, ги поврза истражителите со партнери од приватниот сектор и обезбеди експертска помош во следењето на криптовалутите и анализата на дигиталните докази.
Заедничката работна група за сајбер криминал (J-CAT), која работи во рамките на Европол, исто така помогна во координирањето, вмрежувањето и хармонизирањето на активностите со националните власти. Евроџаст ја координираше соработката на судските органи кои работат на идентификување на осомничените, следење на инфраструктурата на групата и следење на финансиските текови.