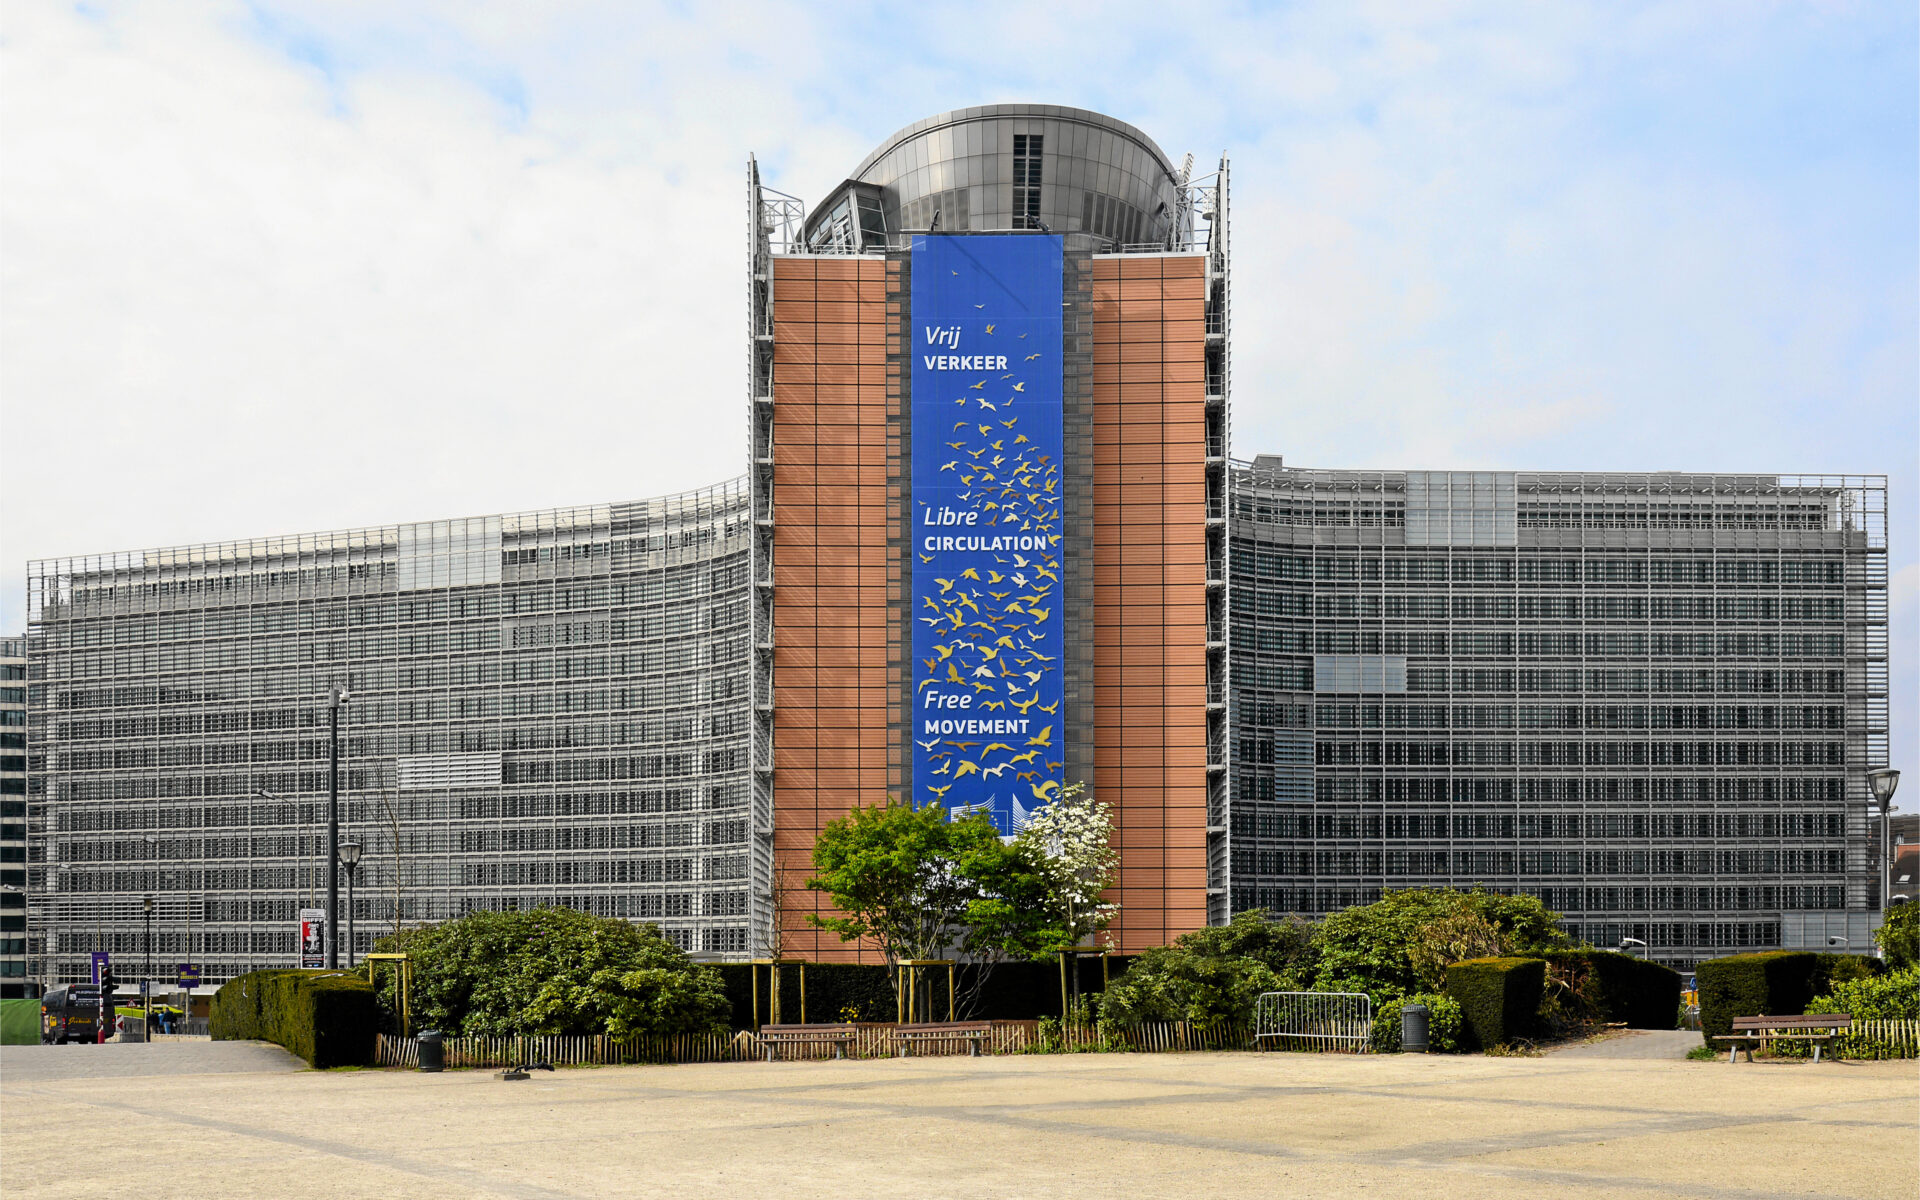
Европската комисија стана цел на обемен сајбер напад во кој напаѓачите потенцијално компромитирале големо количество лични податоци. Поради десетдневниот безбедносен инцидент во седиштето на институцијата, надлежните служби привремено исклучиле неколку клучни интерни платформи за администрација и финансии. Иако Комисијата наведува дека го сузбила поголемиот дел од упадот, вистинскиот обем на штетата сè уште се утврдува.
Информацијата за дигиталниот упад прв ја објави бриселскиот портал „Политико“, повикувајќи се на неименуван функционер на Европската унија, а веста ја пренесе и новинската агенција „Ројтерс“. Сајбер кампањата траела околу десет дена, период во кој техничките тимови морале да исклучат повеќе меѓусебно поврзани бази.
Според достапните податоци, директно биле погодени системите за управување со човечки ресурси, софтверот за пресметка на плати и евиденција на работното време, како и платформата за рефундирање на медицинските трошоци на вработените. Овие сервиси содржат чувствителни лични, финансиски и здравствени записи на администрацијата во Брисел.
Портпаролот на Европската комисија, Томас Рение, потврди за „Политико“ дека институцијата веднаш активирала одбранбени протоколи по откривањето на нападот. „Европската комисија ги презеде потребните чекори откако ја откри сајбер кампањата. Нападнати се одредени системи и, согласно вообичаената практика, ги известивме сите засегнати страни“, изјави Рение.
Поради сериозноста на ситуацијата, свикана е итна седница на главното интерно кризно тело на Комисијата. Европската комесарка за технологија, Хена Виркунен, во среда го информирала колегиумот на комесари за текот на инцидентот и преземените заштитни мерки.
Дигиталната инфраструктура на Европската унија во последните години редовно се соочува со софистицирани хакерски операции насочени кон собирање разузнавачки и административни информации. Поради ваквите закани, Унијата воведе построги правила за информациска безбедност во сите свои тела, задолжувајќи ги институциите да применуваат централизиран надзор и брза изолација на компромитираните мрежи.
Во конкретниот случај, исклучувањето на административните сервиси претставува стандардна мерка за спречување на понатамошно ширење на малициозниот код низ внатрешната мрежа на Комисијата. Официјално и детално соопштение од Европската комисија за точниот број на засегнати корисници сè уште се очекува.