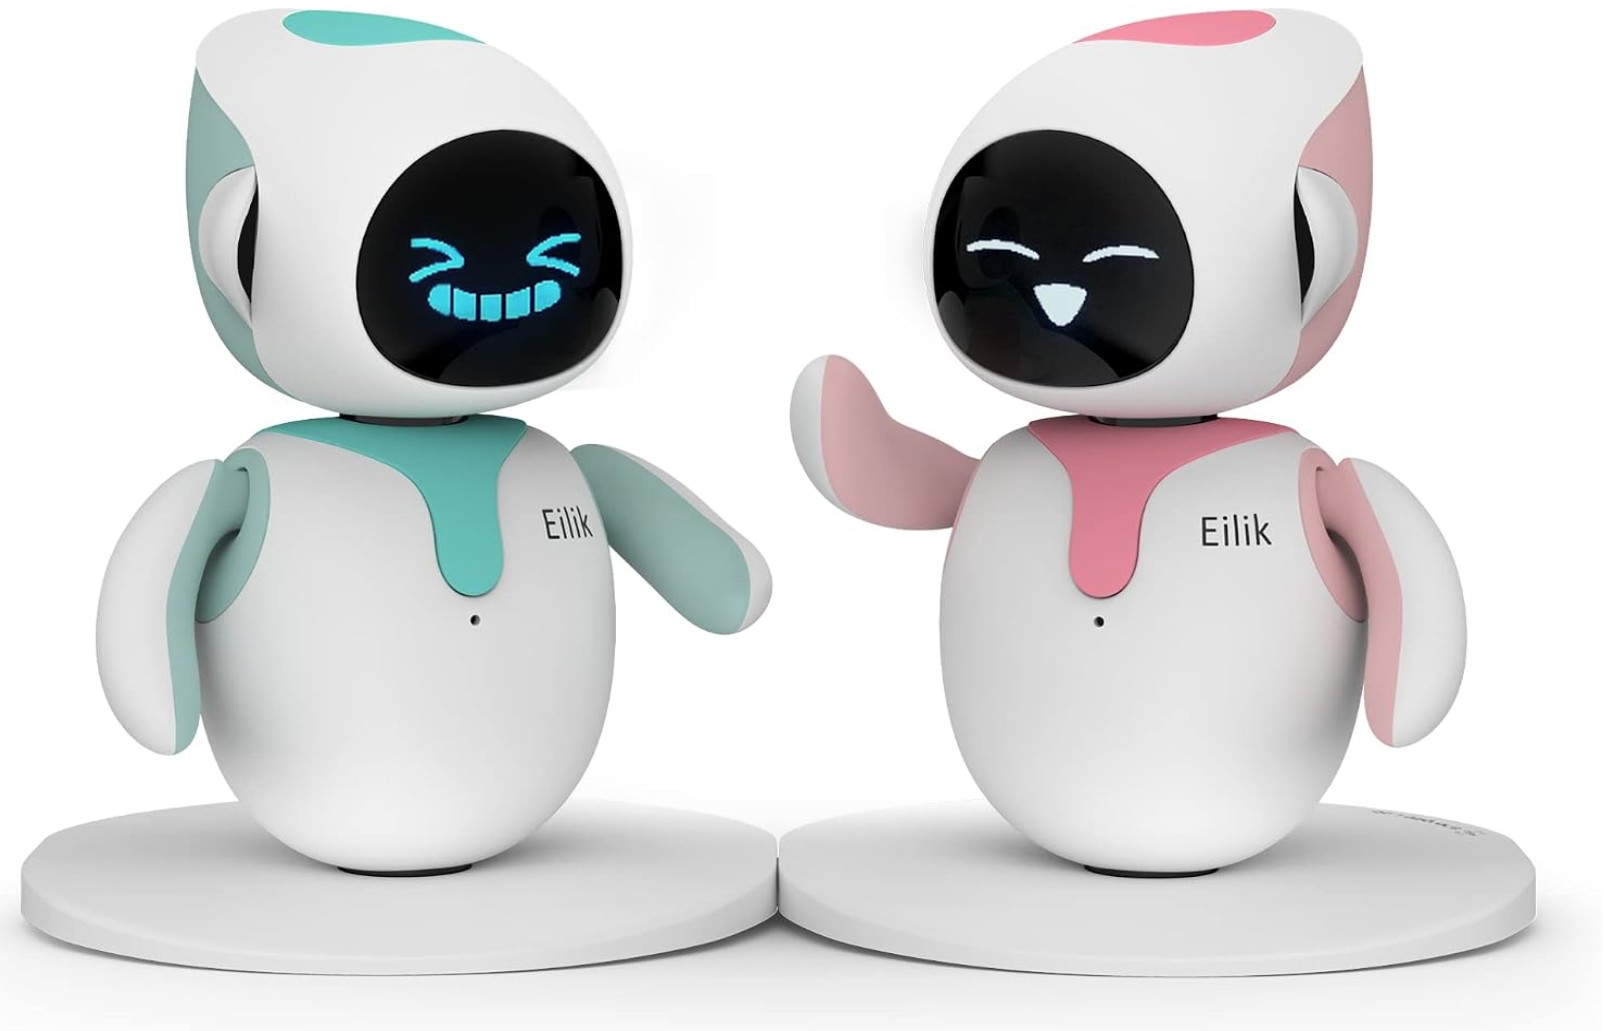
Популарните мажички паметни роботи Eilik и Eiliko, наменети за игра и разговор во домашни услови, складирале над 8,3 милиони приватни разговори на целосно незаштитени сервери во Пекинг. Безбедносниот истражувач Сами Аздуфал откри сериозни пропусти во облачниот систем на кинескиот производител Енерџајз лаб (Energize Lab). Системот овозможувал секој надворешен корисник да ги чита пораките, но и целосно да ја смени вештачката интелигенција што го управува роботот без знаење на сопственикот.
Роботите Eilik, кои се продаваат глобално преку онлајн продавници за околу 140 долари, се рекламираат како дигитални придружници на бирото. Истражувањето на Аздуфал покажува дека уредот сам по себе нема развиена вештачка интелигенција. Секој гласовен звук оди директно на серверите на производителот во Пекинг. Таму разговорот се претвора во текст преку јазичниот модел Qwen во сопственост на Алибаба, па генерираниот глас се враќа назад во играчката.
При анализа на апликацијата и серверите, истражувачот утврдил дека комуникацијата се одвива преку небезбеден протокол без енкрипција. Дел од серверите немале никаква автентикација. Ова значело дека секој што ќе испрати повик до серверот имал директен пристап до разговорите.
Анализата на отворената база на податоци открила 103.956 засебни домашни интернет адреси само за поновата линија уреди. Серверот секоја ноќ ги обработувал разговорите и автоматски составувал профили за домаќинствата со 24 категории податоци. Меѓу нив биле запишувани точните имиња, возрасти, адреси и семејни релации.
Речиси 32.000 од тие автоматски генерирани профили припаѓале на деца. Истовремено, кога истражувачот го прашал роботот дали разговорите се тајни, играчката одговорила: „Твоите тајни се безбедни со мене. Нашите зборови остануваат само меѓу нас. Пријателите чуваат тајни засекогаш!“.
Критичниот безбедносен пропуст доби официјална ознака CVE-2026-105038 со речиси максимална оцена за опасност од 9,8 од 10. Аздуфал практично демонстрирал како преку серверот може да се замени моделот на вештачка интелигенција. Тој го променил гласот и однесувањето на играчката, по што роботот почнал да тврди дека Земјата е рамна плоча и ширел измислени предрасуди.
Дополнително, истрагата утврдила дека серверите на кинеската компанија биле физички споделени со институции од Пакистан, каде што уште во март 2026 година бил инсталиран малициозен софтвер. Хакерите биле на чекор од преземање на официјалните софтверски надградби за самите уреди.
Интерните податоци покажуваат дека фабриката произвела околу 171.000 вакви уреди, од кои до 68.000 биле активно поврзани на интернет во изминатата година. Компанијата производител не одговорила на предупредувањата на истражувачите. Експертите советуваат веднаш да се исклучи поврзувањето на овие играчки со безжичен интернет додека производителот не ги затвори безбедносните дупки.