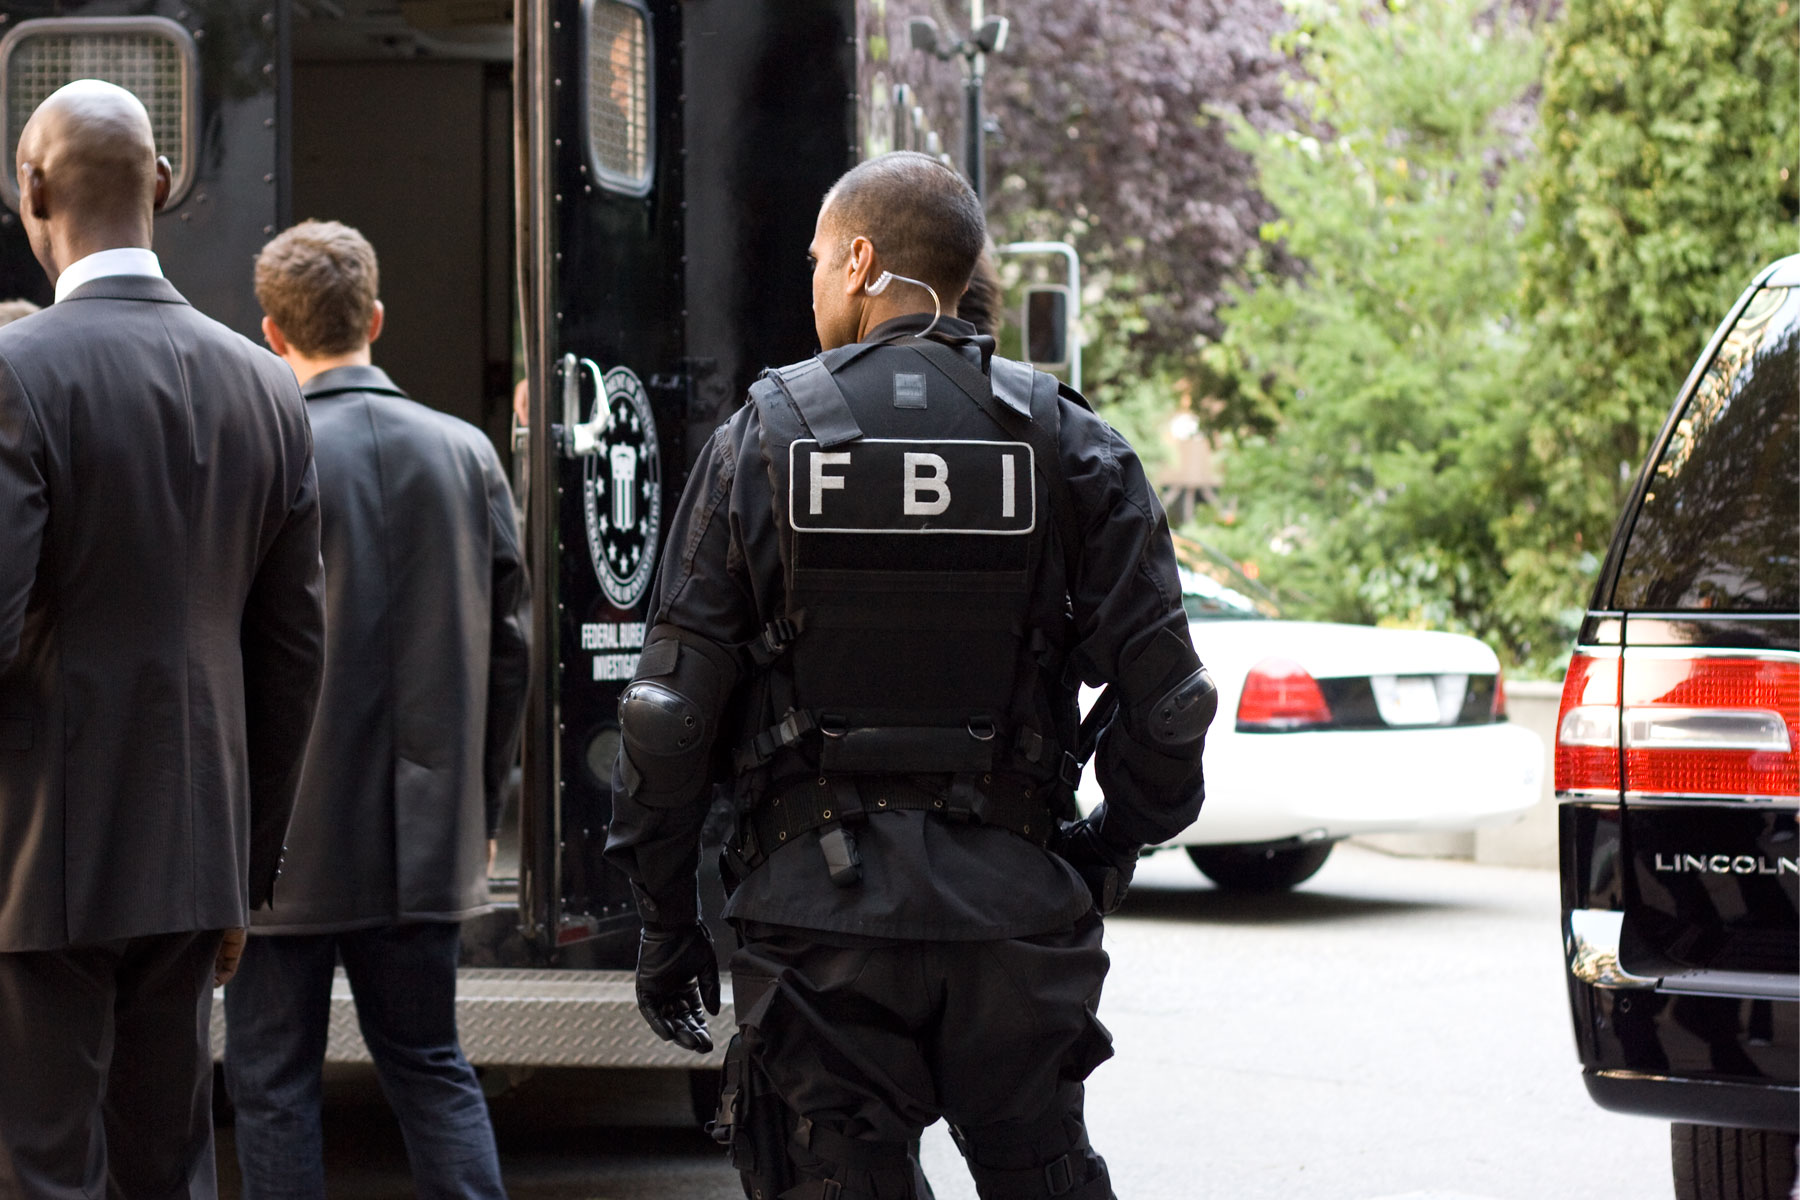
Хакерската група „ShinyHunters“ упати сериозна закана до Соединетите Американски Држави, тврдејќи дека компромитирала осетливи лични податоци на вработени во ФБИ. Според нивните тврдења, тие поседуваат информации за сите 38.000 активни службеници на Федералното биро за истраги, како и за лицата кои аплицирале за работа во оваа безбедносна агенција.
Како услов за да не ги објават украдените информации, хакерите му дадоа рок од една недела на ФБИ да повлече и измени официјален извештај во кој групата е обвинета за изнуда, телефонски закани и ширење дезинформации.
Како протекоа личните податоци на вработени во ФБИ?
Според информациите од истрагата, хакерите искористиле безбедносен пропуст во софтверски систем за да пристапат до серверите каде што се чуваат апликациите за вработување. Официјалните претставници на агенцијата потврдија дека е регистриран обид за нарушување на безбедноста на нивниот портал и дека во тек е детален заштитен преглед.
„ФБИ е запознаен со тврдењата на сајбер-криминалната група за компромитација на порталот и потенцијалниот импакт врз личните податоци на вработените. Местото на упадот сè уште се утврдува“, објавија од агенцијата на својот официјален профил на платформата Х.
Експертите за компјутерска безбедност истакнуваат дека ова не е класичен обид за финансиска изнуда, туку одмазнички напад. Вилијам Рајт од компанијата „Closed Door Security“ објаснува дека хакерските групи со ова сакаат да го контролираат својот јавен углед и да спречат објавување информации што им штетат во дигиталното подземје.
Овој инцидент уште еднаш го поставува прашањето колку се безбедни најчувствителните државни бази на податоци. Дали дури и водечките светски безбедносни агенции можат целосно да се заштитат од организирани сајбер-напади?
Извор: Индекс