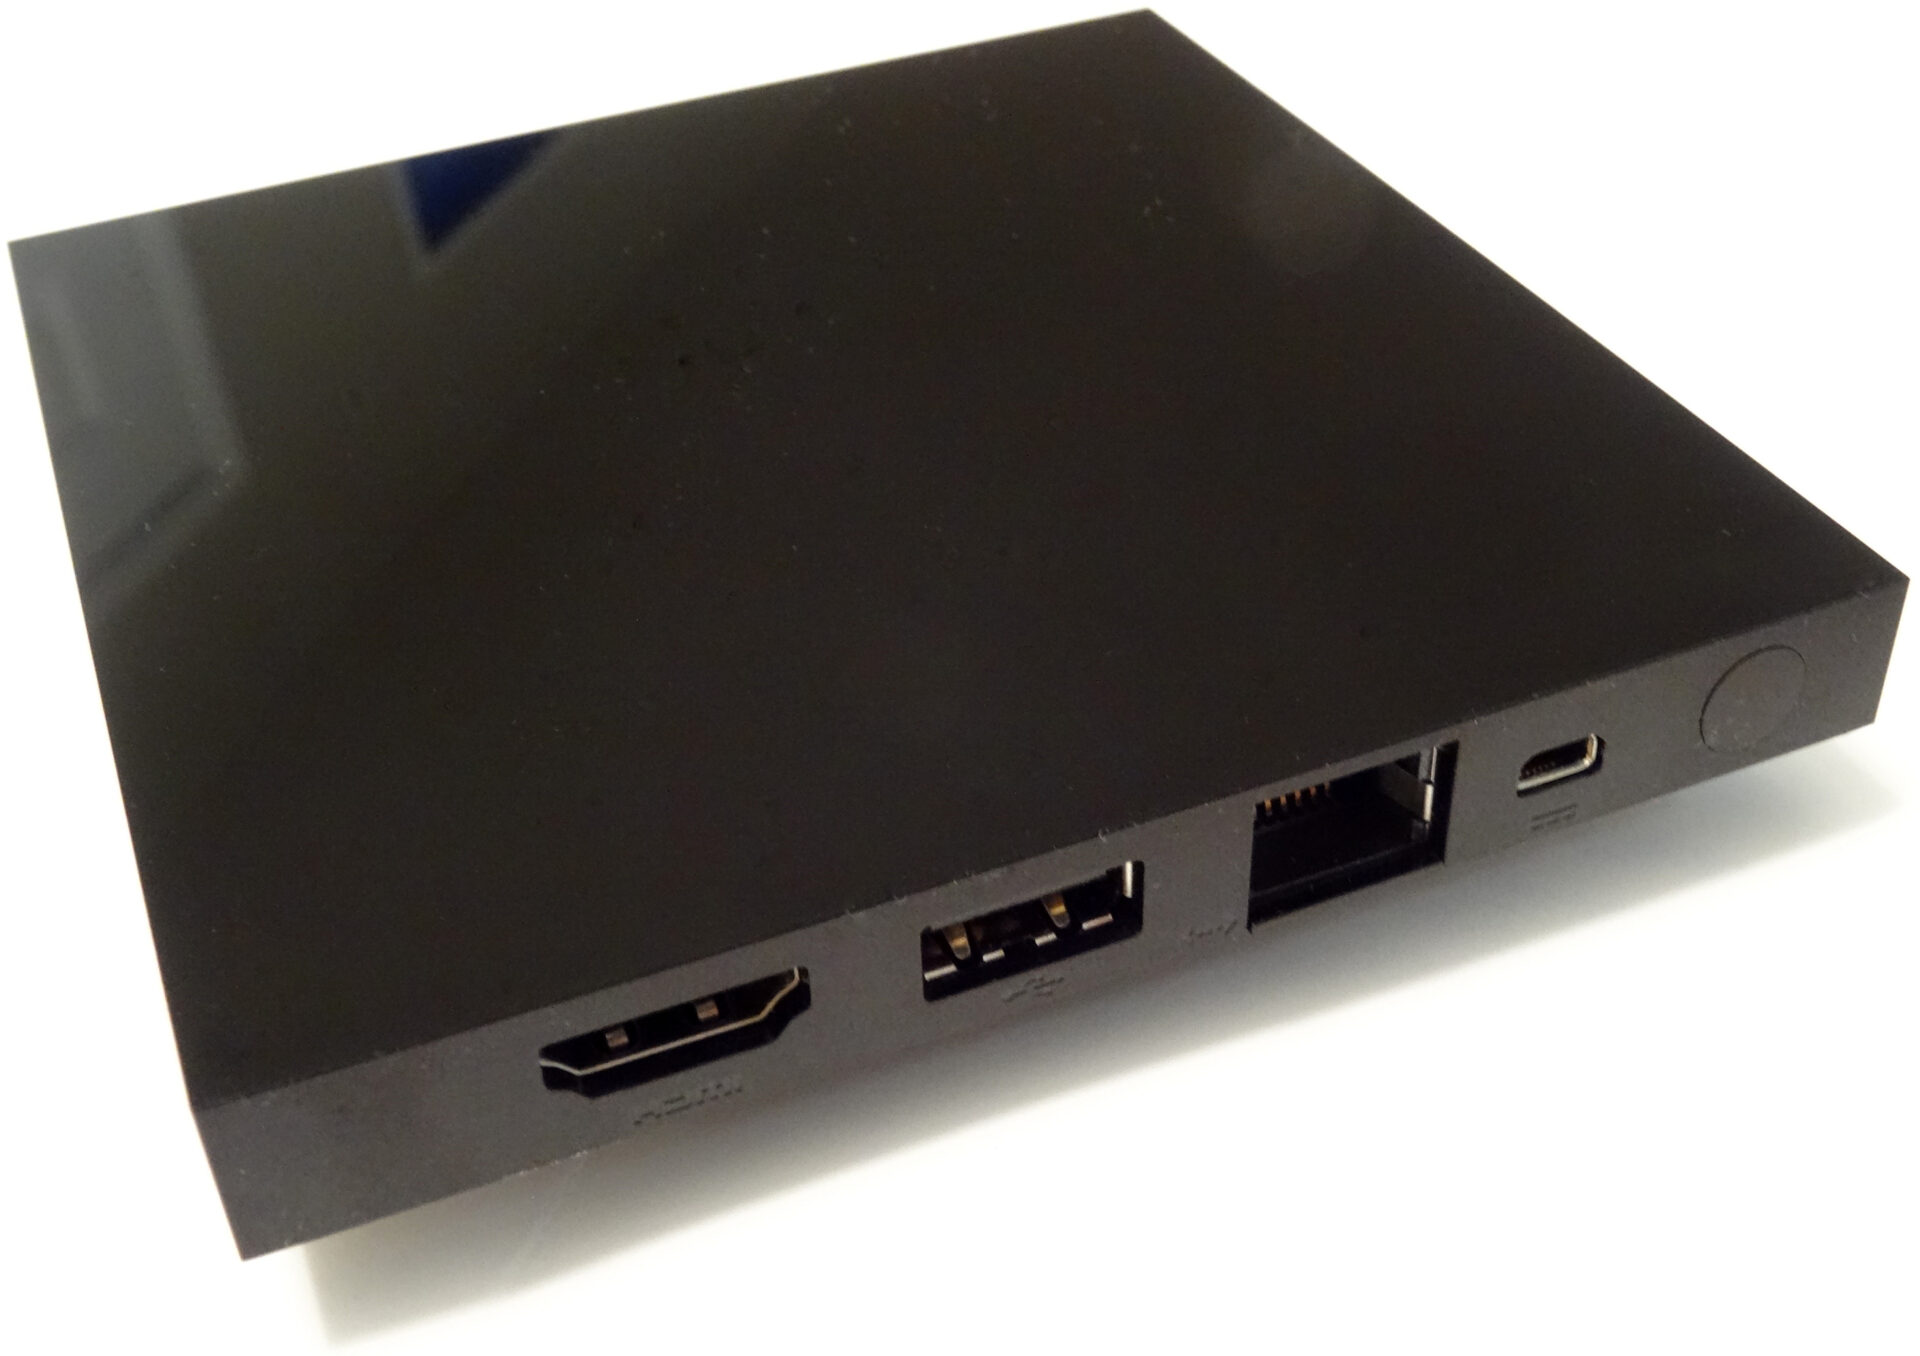
Паметните кујнски апарати, безбедносните камери и телевизорите наскоро можат да станат несвесни домаќини на автономни компјутерски вируси. Истражувачите од компанијата за вештачка интелигенција „Антропик“ (Anthropic) оваа недела објавија експеримент во кој демонстрираат дека евтините андроид-боксови и сличните куќни уреди се ранливи на нови ВИ-црви. Овие мали софтверски модели се на само неколку месеци од способноста сами да се копираат од уред на уред и да создадат мрежи кои тешко се гасат.
Долго време стравувањата за машини што се размножуваат сами беа насочени кон колосалните модели како „Астра“ (Astra) на „Опен АИ“ (OpenAI) или „Митос“ (Mythos) на „Антропик“. Таквите системи содржат трилиони параметри и бараат огромни компјутерски ресурси. Тоа ги држи затворени во големи податочни центри, каде што инженерите можат лесно да ги надгледуваат и во секој момент да ги исклучат.
Помалите модели создаваат поинаков безбедносен проблем. Тие брзо напредуваат, работат на обичен потрошувачки хардвер и често се достапни за бесплатно преземање од интернет, пишува „The Verge“.
Истражувачите поврзаа 15 слаби тв-боксови во заедничка мрежа
Тимот на „Антропик“ проверил дали еден ваков модел може да функционира распределен низ мрежа од послаби домашни уреди. Тие успешно го поделиле моделот „Гема 4“ (Gemma 4) на „Гугл“ (Google), кој има 26 милијарди параметри, низ 15 паметни андроид тв-боксови. Ниту еден од овие уреди нема доволно сила сам да го подигне моделот. Поврзани заедно, тие успеале да го придвижат системот, иако процесот се одвивал многу бавно.
Откако докажале дека вештачката интелигенција може да работи на ваков хардвер, научниците изградиле симулирана мрежа од компјутери кои се однесуваат како андроид-уреди. Потоа пуштиле компјутерски црв воден од вештачка интелигенција со задача да наоѓа нови машини, да го копира моделот врз нив и да го активира на секоја следна точка. Моделот што се пренесувал низ мрежата бил помалиот „Лама 3.1-8Б“ (Llama 3.1-8B) на „Мета“ (Meta) со 8 милијарди параметри, додека нападот го координирал друг систем.
Само најсофистицираниот тестиран модел, „ГЛМ-5.2“ (GLM-5.2) на кинеската компанија „З.аи“ (Z.ai), успеал целосно да се прошири низ целата симулирана мрежа. Помалите модели ги извршиле само поединечните чекори од задачата. Според темпото со кое се подобруваат, истражувачите од „Антропик“ предвидуваат дека помалите модели ќе ги достигнат овие способности до крајот на годинава. Тие нагласуваат дека за овие тестови не ги користеле сопствените модели и повторуваат дека отворените алтернативи носат поголем ризик од затворените системи.
Домашната дигитална реалност е полна со незаштитени уреди
Во својот блог-пост, авторите на истражувањето признаваат дека сè уште не демонстрирале целосно одметнат репликатор. Сепак, тие велат дека наодите покажуваат „знаци на живот за ВИ-црвите“ и го споредуваат потенцијалниот феномен со „бавна, дистрибуирана дигитална лигава мувла“ или „рој овошни мушички“.
„Очекуваме иднина преплавена со агенти што работат на сите видови хардвер, вклучувајќи и некои што не се под човечка контрола. Треба да ги зацврстиме нашите системи за да им го отежнеме ширењето на таквите репликатори, но и да се подготвиме за свет во кој тие ќе останат тука“, напишаа истражувачите на „Антропик“.
Ваквото сценарио директно ја засега и домашната публика во Македонија и во регионот, каде што десетици илјади домаќинства користат евтини, несертифицирани андроид-боксови за гледање телевизија, како и буџетски сигурносни камери и роботски правосмукалки. Овие уреди ретко добиваат безбедносни надградби по купувањето и често остануваат вклучени во струја и на домашниот интернет 24 часа на ден, што ги прави идеална сива зона за невидливо вмрежување.
Експертите очекуваат појава на првите вакви закани во следните 12 месеци
Предупредувањето од „Антропик“ предизвика и скептицизам во технолошката јавност дека станува збор за маркетиншка паника. Разликата помеѓу бавно работење на модел врз евтини тв-боксови и реален вирус што коси низ домовите е голема. Сепак, независните експерти за сајбер-безбедност кои зборувале за „Верџ“ (The Verge) велат дека предупредувањата имаат реална основа.
Калифорниската истражувачка фирма за безбедност на вештачката интелигенција „Палисејд рисерч“ (Palisade Research) уште претходно оваа година покажа дека моделите можат автономно да се копираат на други машини. Нејзиниот извршен директор Џефри Ладиш вели дека новитет кај експериментот на „Антропик“ е фактот што се користени многу помали модели и што процесот се одвива низ повеќе слаби уреди одеднаш. Тој предвидува дека со текот на времето дури и големите модели ќе можат да работат преку широки мрежи од потрошувачки чипови, какви што има во лаптопите „Мекбук“ (MacBook).
Професорот Никола Паперно од Универзитетот во Торонто, кој ги проучува овие закани, посочува дека компјутерските црви постојат со децении, но вештачката интелигенција ги прави поприлагодливи за заобиколување пречки. Тој предупредува дека заканата е конкретна и бара итна акција, особено за заштита на критичната инфраструктура како болниците и електричните мрежи.
„Уредите што претходно не беа мета поради ограничените ресурси и време на луѓето што напаѓаат, сега можат да станат цели, ако не поради податоците што ги чуваат, тогаш за да се искористат како отскочна даска за напад врз повредни цели“, изјави Паперно за „Верџ“.
Ладиш додава дека интернетот е преполн со слабо заштитени паметни уреди. Според неговата проценка, доколку не се преземе масовен напор за обезбедување на сите видови хардвер, ВИ-црвите ќе имаат плодна почва за колонизација и првите такви примероци во реалниот свет ќе се појават во следните 12 месеци.