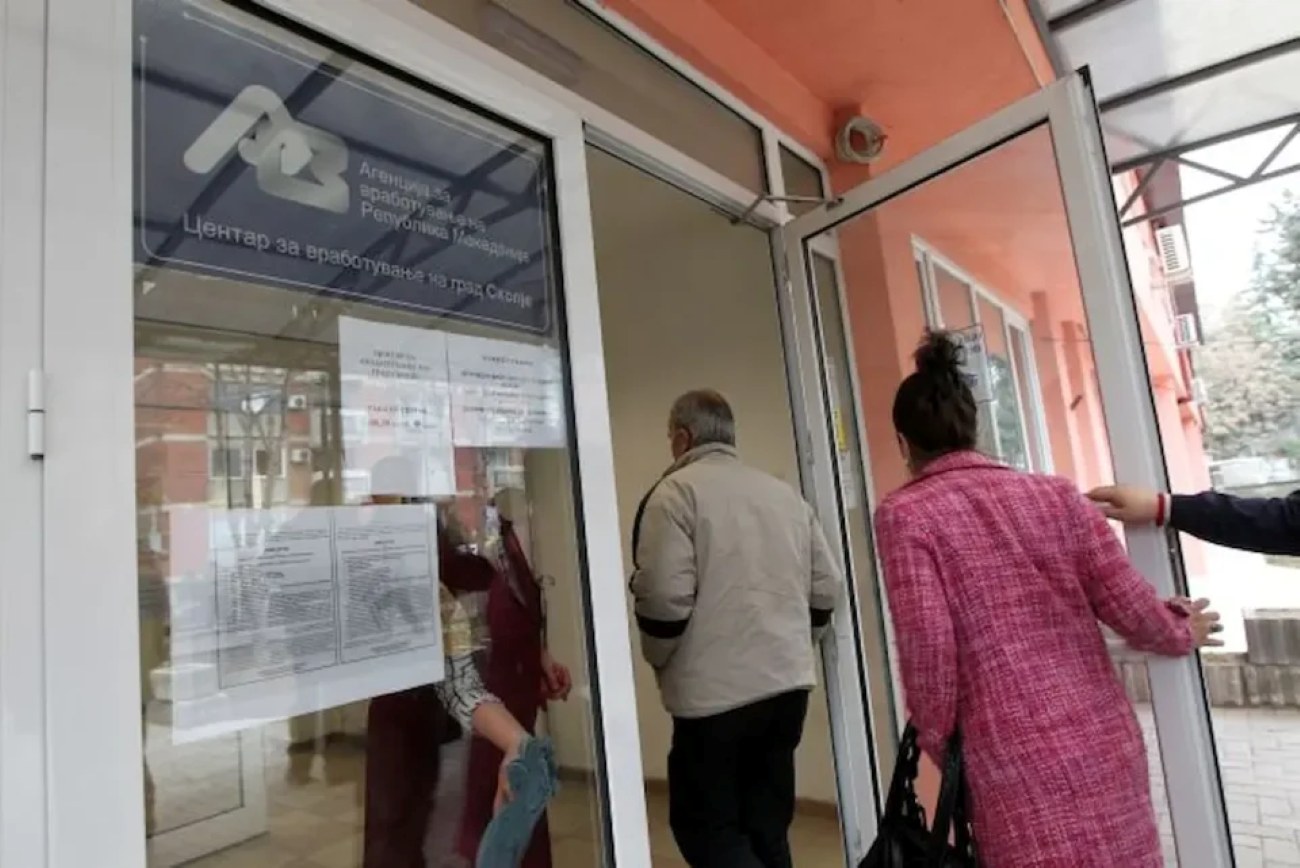
Системот што го користат 29 центри за вработување функционирал 293 дена без договор за одржување, додека во централниот информатички сектор биле пополнети само две од седум работни места.
Милионски вложувања во информатичка опрема и услуги не биле доволни за Агенцијата за вработување да обезбеди целосно ефективна заштита на своите информациски ресурси. Државниот завод за ревизија утврдил слабости во системот преку кој се водат евиденциите за невработените, се спроведуваат активните мерки за вработување и се обработуваат податоци поврзани со паричните надоместоци.
Во периодот од 2020 до 2025 година, вредноста на реализираните и тековните договори за ИТ-инфраструктура, безбедносни системи и комуникациски услуги изнесувала 171.231.000 денари, односно приближно 2,78 милиони евра.
Сепак, ревизорите констатирале дека постојат недостатоци што го загрозуваат целокупното ниво на ефективна заштита на информациите и информатичките ресурси.
Наодите се однесуваат на ревизијата на успешноста што го опфаќа периодот од 2021 до 2024 година, а анализата на ИТ-договорите вклучува и набавки од поширокиот период 2020–2025 година.
Колку се безбедни личните податоци на граѓаните?
Еден од најзначајните наоди се однесува на контролата на пристапот до информациите и постапувањето со личните податоци.
Ревизорите утврдиле дека е потребно подобрување на механизмите за следење кој пристапува до податоците, како и на процедурите за нивно чување, архивирање и бришење во законски предвидените рокови.
Ова е особено важно бидејќи системот на Агенцијата за вработување обработува лични податоци што се користат во постапките за евиденција, посредување при вработување и остварување определени права.
Наодите не значат дека е утврдено неовластено преземање или злоупотреба на лични податоци. Ревизијата укажува на недоволно развиени контроли што можат да го зголемат ризикот од такви инциденти.
Токму затоа се поставува прашањето дали постојните механизми овозможуваат навремено откривање на неовластен пристап и соодветно постапување ако дојде до нарушување на безбедноста.
Речиси десет месеци без договор за одржување
И покрај значителните средства предвидени за информатичката инфраструктура, Агенцијата немала континуирана договорна покриеност за одржување на системот.
Според ревизорите, во анализираниот период системот бил вкупно 293 дена без договор за превентивно и адаптивно одржување.
Тоа претставува 15,7 проценти од периодот опфатен со анализата на договорите.
Недостигот од договор не докажува дека системот не функционирал во тие денови, но отвора прашања за навременото отстранување технички проблеми, надградбите и безбедносните проверки.
Особено е значајно што информатичкиот систем ги поддржува активностите на централната служба и 29 центри за вработување низ Македонија.
Само двајца информатичари за централен систем што го користи цела држава
Ревизијата открива сериозен недостиг од стручен кадар.
Во централниот Сектор за информатика биле пополнети само две од седумте систематизирани работни места, односно 28,57 проценти.
Дополнително, во тригодишниот период анализиран од ревизорите не биле организирани обуки за вработените во овој сектор, ниту била воспоставена соодветна програма за континуирано стручно усовршување.
Тоа значи дека информатичката инфраструктура што поддржува активности на национално ниво се потпирала на ограничен внатрешен кадровски капацитет.
Државниот завод за ревизија оценува дека ваквата состојба претставува предизвик за систематско управување со информациската безбедност и навремено постапување при ризици.
Што ако се изгубат податоците?
Посебно внимание во ревизијата е посветено на резервното копирање и обновувањето на информациите.
Ревизорите укажуваат дека е потребно зајакнување на механизмите за изработка и чување резервни копии, како и воспоставување и редовно тестирање планови за континуитет на работењето.
Овие механизми се важни во случај на технички дефект, прекин во работата на инфраструктурата или друг непредвиден настан.
Без соодветно тестирани постапки, институцијата може да се соочи со тешкотии при обновувањето на податоците и продолжувањето на електронските услуги.
Ревизијата укажува и на потребата од подобрување на физичката заштита на информатичката инфраструктура и условите за непречено функционирање на опремата.
Тоа не е потврда дека податоци веќе биле изгубени, туку предупредување дека капацитетите за нивна заштита и обновување треба да се подобрат.
Кој ќе одговара за слабостите по милионските вложувања?
Наодите отвораат прашање за ефективноста на јавните набавки и управувањето со информатичкиот систем.
Во ревизорскиот извештај се опфатени вложувања од речиси 2,8 милиони евра, но истовремено се утврдени кадровски недостатоци, прекини во договорната покриеност за одржување и потреба од подобрување на безбедносните контроли.
Самите ревизорски наоди не докажуваат дека парите биле незаконски потрошени или дека набавената опрема не била испорачана.
Но тие покажуваат дека вложувањето во опрема и услуги не било проследено со доволно ефективни организациски и технички механизми за заштита на информацискиот систем.
За надминување на слабостите, Државниот завод за ревизија дал препораки за зајакнување на кадровските капацитети, информациската безбедност, управувањето со ризиците и обновувањето на податоците.
Од ДЗР информираат дека на 13 ноември директорот на Агенцијата доставил писмо со информации за преземените мерки.
Меѓутоа, во објавеното соопштение не е наведено кои препораки веќе се исполнети, ниту во кој обем се отстранети слабостите.
Затоа останува отворено прашањето дали Агенцијата во меѓувреме го зголемила бројот на ИТ-вработени, обезбедила непрекинато одржување и ги подобрила процедурите за заштита на личните податоци.